

MS、深刻度「緊急」2件含む7件の月例パッチを公開 - 66件の脆弱性を解消
日本マイクロソフトは、6月の月例セキュリティ更新プログラム7件を公開した。深刻度「緊急」は2件。「Internet Explorer」の脆弱性59件を含むあわせて66件の脆弱性を修正した。
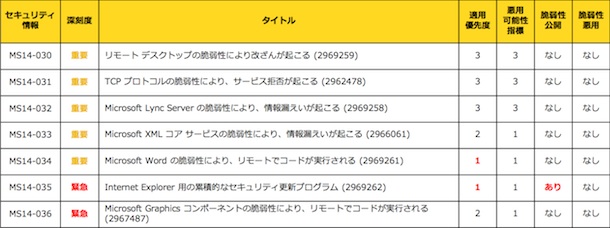
6月の月例セキュリティ更新プログラム一覧(表:日本MS)
4段階中もっとも深刻とされる「緊急」のプログラムは「MS14-035」と「MS14-036」2件。「MS14-035」では、59件に及ぶIEの累積的な脆弱性を解消した。そのうち「CVE-2014-1770」「CVE-2014-1771」の2件については、すでに脆弱性が公開済みだという。
他方「MS14-036」では、グラフィックコンポ—ネットの脆弱性を解消した。製品によって含まれる脆弱性は異なるが、あわせて6件の脆弱性に対応している。
のこる5件のプログラムは、いずれも深刻度が1段階低い「重要」。「MS14-034」では「Word」の脆弱性1件へ対応したほか、情報漏洩の原因となる「XMLコアサービス」「Lync Server」の脆弱性や、「リモートデスクトップ」において改ざんの原因となる脆弱性、サービス拒否に陥る「TCPプロトコルの処理」の問題に対処した。
また企業など組織において、セキュリティ更新プログラムをすぐに適用できない場合を想定し、優先順位の指標として公開している「適用優先度」を見ると、「MS14-034」「MS14-035」が、もっとも高い「1」にレーティングされている。深刻度と適用優先度が重なっていないため、注意が必要。
(Security NEXT - 2014/06/11 )
 ツイート
PR
関連記事
Oracle、のべ655件の修正パッチを公開 - 深刻な脆弱性も解消
「Puppet Enterprise」RCE脆弱性、悪用を確認 - 米当局が注意喚起
ジョブ管理製品「AutoSys Workload Automation」に深刻な脆弱性
「Chrome 158」で脆弱性204件に対処 - 6件が「クリティカル」
「Firefox 160.0.1」公開 - 動画再生関連など脆弱性2件を修正
「GitLab」に37件の脆弱性 - 重要度「High」が4件
「Go」のビルド関連機能に脆弱性 - 修正版が公開
ストレージ製品「Dell PowerStore」の複数の脆弱性
「Apache TomEE」が脆弱性38件に対処 - 対象モジュールの削除も
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も


