

一太郎シリーズに深刻な脆弱性 - 修正用のアップデートが公開
ジャストシステムは、同社の人気ワープロソフト「一太郎シリーズ」に任意のコードが実行される脆弱性が見つかったことを明らかにした。脆弱性を修正するアップデートモジュールの提供を開始している。
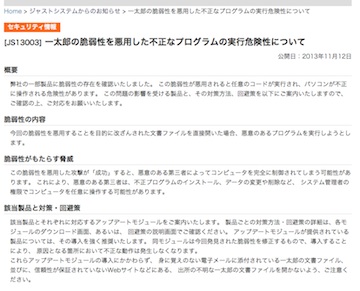
脆弱性についてアナウンスを開始したジャストシステム
同社によれば、細工を施されたファイルを開くなど脆弱性「CVE-2013-5990」が悪用された場合、悪意あるプログラムが実行されるなど端末の制御を奪われる可能性があるという。
影響を受けるのは、同シリーズの「一太郎2006」以降で、ガバメント版や体験版、ポータブル版、ビューアなどについても脆弱性が存在する。同社では、関連製品向けに脆弱性を修正するためのアップデートモジュールを用意。ウェブサイトで提供している。
(Security NEXT - 2013/11/12 )
 ツイート
PR
関連記事
「Splunk SOAR」に複数のRCE脆弱性 - アップデートを提供
「WatchGuard」のログ管理ソフトに脆弱性 - クリティカルも
「VMware vCenter」に認証回避の脆弱性 - ゼロデイ攻撃も
「PHP」に複数の「クリティカル」脆弱性 - アップデートを公開
「PHP」にクリティカル脆弱性 - 日本時間11月19日夜に修正版
「OpenJDK」に脆弱性、PoCも - 修正版が公開
「Chrome 158」で脆弱性204件に対処 - 6件が「クリティカル」
Oracle、のべ655件の修正パッチを公開 - 深刻な脆弱性も解消
旧版「Apache Axis」に脆弱性、悪用も - 後継版などへ移行を
ウェブサーバ「nginx」に10件の脆弱性 - 一部で「PoC」が公開


