

MS、月例セキュリティパッチ7件を公開 - 深刻度「緊急」4件、適用優先度「1」3件
日本マイクロソフトは、3月の月例セキュリティ更新プログラムとして、当初の予告どおり7件を公開した。あわせて20件の脆弱性を修正している。
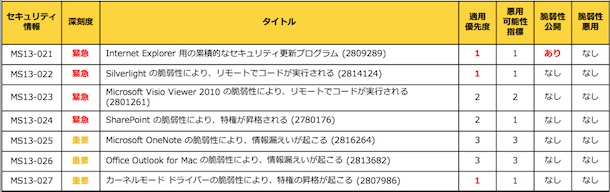
3月の月例セキュリティ更新プログラム一覧
今回の更新プログラムで、深刻度が4段階中もっとも高い「緊急」は4件。そのうち2件が、適用優先度がもっとも高い「1」に設定されている。
「MS13-021」は、「Internet Explorer」の累積的な脆弱性を修正するプログラム。公開済み1件を含む9件の脆弱性を修正した。細工したウェブサイトを閲覧させることにより、脆弱性を攻撃することが可能で、リモートでコードを実行されるおそれがある。
深刻度「緊急」かつ適用優先度が高いもう1件のプログラムは、「Silverlight」の脆弱性に対応した「MS13-022」。ウェブサイト上で不正な「Silverlight」アプリを閲覧すると、コードを実行される。
また「MS13-023」では、「Visio Viewer 2010」の脆弱性1件を修正。攻撃を受けるおそれはないが、Officeの共有コンポーネントに影響があるとして他Office製品でも修正が加えられている。また「MS13-024」では、「SharePoint」に存在する4件の脆弱性について修正を行った。
のこり3件のプログラムは、いずれも深刻度「重要」。ただし、USBデバイスで攻撃が可能となるカーネルモードドライバの脆弱性3件に対応した「MS13-027」に関しては、適用優先度を「1」に設定しており、早急な対応が求められる。
「MS13-026」にて「Office Outlook for Mac」の脆弱性1件に対応した。細工されたメールを開くと情報漏洩が発生する可能性があるが、悪用は比較的難しいという。また「MS13-025」では「OneNote」の脆弱性1件に対応した。
(Security NEXT - 2013/03/13 )
 ツイート
PR
関連記事
Progress製データ連携ツール向けAIエージェント定義ファイルに脆弱性
「Node.js」のセキュリティアップデート - 10月21日以降に公開予定
「Fortinet」「BeyondTrust」の脆弱性悪用に注意喚起 - 米当局
「XenServer」「Citrix UniconOS」など3製品に脆弱性 - 修正版を公開
Adobe、アドバイザリ11件を公開 - 深刻な脆弱性にも対処
Atlassian製品や複数セキュリティ製品など、脆弱性5件の悪用に注意喚起 - 米CISA
「Chrome」にセキュリティアップデート - 前回更新から2日
「Drupal」に脆弱性 - 拡張モジュールとの組み合わせで深刻な影響も
SAP月例更新で新規アドバイザリ16件 - 4件が「クリティカル」
「Firefox 158」を公開、脆弱性77件を修正 - 延長サポート版も更新


