

形骸化した一部のルールが、ルール全体の形骸化に向かう - トレンドの情報漏洩動向説明会
形骸化した一部のルールが、ルール全体の形骸化に向かう
次に説明会で登壇したのは同社コンサルティングSEグループ、情報セキュリティシニアアナリストの宇崎俊介氏。同氏は、情報漏洩におけるマネジメント面の問題について取り上げた。
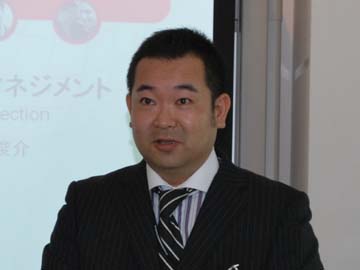
宇崎俊介氏
同氏は、「社内にある情報について機密といえば機密。でもすべてを本当に守る必要があるのか」と疑問を投げかけた。業務フローにおいて、白紙に近い上流にある書類と、会社が正式に認めた書類では、機密度が異なるなど例を挙げ、本当に守らなければならないデータの洗い出しが必要と述べた。
さらに運用に即していないルールは形骸化しやすく、一部ルールが守られなくなった結果、全体のルールそのものが形骸化に向かう危険性があると指摘。定期的な見直しを実施し、形骸化されたルールを取り除くよう訴えている。
また情報漏洩対策の実施のポイントを紹介した。そのポイントとは、モチベーションが高い部署から導入を開始すること。メーカーであれば、情報漏洩に対して敏感な開発部門や不良品情報やクレーム処理を行う部門など、漏洩対策の運用に理解が得られやすい。そこから管理部門、さらに会社全体へと押し進めることでスムーズに導入できるコツだという。

(Security NEXT - 2009/06/22 )
 ツイート
関連リンク
PR
関連記事
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
「NetScaler ADC/Gateway」に複数の「クリティカル」脆弱性
試験管理システムで侵害、受験者情報流出の可能性 - 日商
保育施設職員が偽警告でサポート詐欺被害 - 田村市
肌測定システムで個人情報や測定結果が流出 - 資生堂
インシデント被害者や調査担当者向けの「報告書チェックリスト」
Adobe、9製品で脆弱性を修正 - 21件が「クリティカル」
「MongoDB Server」にRCE脆弱性 - 修正版を公開
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も
Ivantiの5製品が脆弱性に対応 - 2製品に「クリティカル」


