

ウェブ改ざんへの政府対応、サーバ集約を加速
ウェブ改ざんへの政府対応、サーバ集約を加速
今回の会議では、4月に複数の政府機関で発生したウェブサイトの改ざん問題についても議題として取り上げられている。
国土交通省では、4月11日に改ざんが発生し、週末だったことから翌12日にシステム停止がずれ込んだ。また一部運用の再開が28日までずれ込むなど対策に時間がかかっている。
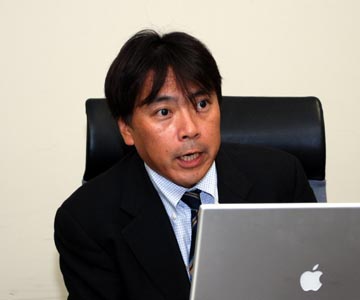
改ざん事件について説明を行った山口氏
また厚生労働省の地方局で発生した事例は、同局において7日の時点で改ざんを把握するも、問題の認識が欠如していたことから、NISCが13日に改ざんを通報するまで対策が実施されていなかった。いずれも広報系のウェブサイトが中心で情報漏洩は発生せず、改ざんによりウイルスが埋め込まれるといった被害もなかったという。
今回の改ざん事件について、説明会に出席した情報セキュリティ補佐官の山口英氏は、ウェブの安全対策を実施すること以外にも複数の問題があったとの考えを示した。トラブル発生時の対応について時間がかかりすぎた点や連絡系統が機能しなかったこと、技術的な解析の面も不足しているなど、今後解決すべき課題とし、事後対応や週末でも対応できる体制づくりなど具体的な取り組みを目指すとしている。


(Security NEXT - 2009/05/18 )
 ツイート
関連リンク
PR
関連記事
「Ivanti Connect Secure」に追加脆弱性2件 - 連鎖攻撃を確認
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も
米当局、Ciscoセキュリティ製品と「GitLab」の脆弱性悪用に警鐘
会員サイトやアプリにPWリスト攻撃 - 富士急ハイランド
不正アクセスで電子ギフトが不正発行 - ギフティ
従業員の個人情報が流出した可能性 - ドトールコーヒー
「PHP2Shell」汎用的なRCEは当面困難との分析 - 油断は禁物、他脆弱性との連鎖も
WatchGuard「Fireware OS」に複数脆弱性 - 7件がクリティカル
「VMware Cloud Foundation」に深刻な脆弱性 - 修正パッチを準備
LinuxカーネルやVMware ESXの脆弱性、悪用を確認 - 米当局


