

「Apache Tomcat」の脆弱性狙うアクセスに注意
「Apache Tomcat」に脆弱性「CVE-2020-1938」が明らかとなった問題で、脆弱性を狙ったアクセスが観測されている。
問題の「CVE-2020-1938」は、「Apache JServ Protocol(AJP)」の処理に起因する脆弱性。悪用されるとリモートよりコードを実行されたり、情報が漏洩するおそれがある。
2月11日から2月14日にかけてアップデートがリリース。その後2月24日に開発チームから脆弱性に関する情報が公開された。
2月21日の時点ですでに脆弱性の実証コード(PoC)が公開されており、警察庁によると同日に「AJP」で利用するTCP 8009番ポートに対するアクセスの急増を観測したという。
脆弱性を利用して本来アクセスできないファイルへアクセスを試みたもので、同日以降、脆弱性スキャンツールによるアクセスのほか、PoCを用いたアクセスなどを観測している。
同様の傾向は、インターネットイニシアティブ(IIJ)でも観測。同社においても2月21日以降のアクセス増加を観測しており、PoCの公開が影響したものと分析している。
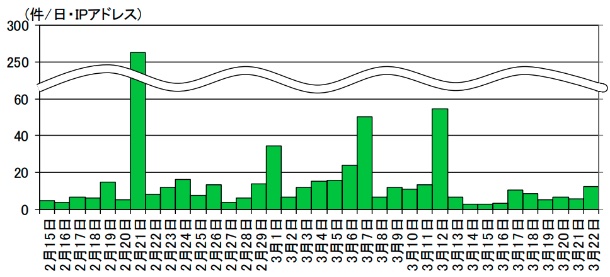
警察庁が観測したTCP 8009番ポートへのアクセス件数(グラフ:警察庁)
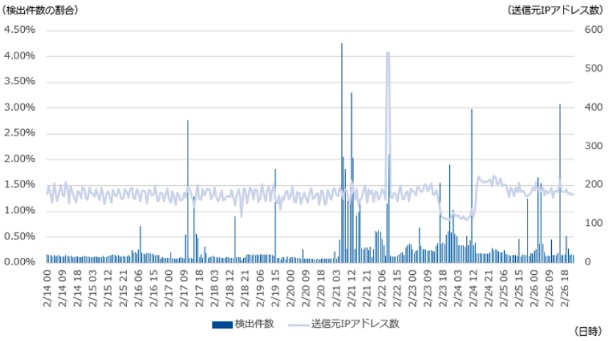
IIJが観測したTCP 8009番ポートへのアクセス件数(グラフ:IIJ)
(Security NEXT - 2020/03/26 )
 ツイート
PR
関連記事
「Splunk SOAR」に複数のRCE脆弱性 - アップデートを提供
「WatchGuard」のログ管理ソフトに脆弱性 - クリティカルも
「VMware vCenter」に認証回避の脆弱性 - ゼロデイ攻撃も
「PHP」に複数の「クリティカル」脆弱性 - アップデートを公開
「PHP」にクリティカル脆弱性 - 日本時間11月19日夜に修正版
「OpenJDK」に脆弱性、PoCも - 修正版が公開
「Chrome 158」で脆弱性204件に対処 - 6件が「クリティカル」
Oracle、のべ655件の修正パッチを公開 - 深刻な脆弱性も解消
旧版「Apache Axis」に脆弱性、悪用も - 後継版などへ移行を
ウェブサーバ「nginx」に10件の脆弱性 - 一部で「PoC」が公開


