

「Linux」狙う新種マルウェア「SpeakUp」 - 多くの製品で検知すり抜け
攻撃キャンペーンでは、「ThinkPHP」の脆弱性「CVE-2018-20062」を悪用。「GETリクエスト」でコマンドインジェクションを実行し、「PHP」によるプログラムや、「Perl」で記載されたバックドアをアップロードするという。
さらに同じサブネット上や、あらたなIPアドレス空間に対して感染活動を展開し、リモートでコードが実行可能となる脆弱性を悪用。
具体的には、「JBoss」に明らかとなった脆弱性「CVE-2012-0874」「CVE-2010-1871」などの脆弱性や、「WebLogic」に関する脆弱性「CVE-2017-10271」「CVE-2018-2894」のほか、「Apache ActiveMQ」の脆弱性「CVE-2016-3088」や「Hadoop YARN」に対するエクスプロイトなども感染活動に利用している。
またPythonスクリプトを用いて事前に用意したリストにより、管理者画面へログインするためにブルートフォース攻撃なども行う機能を備えていた。
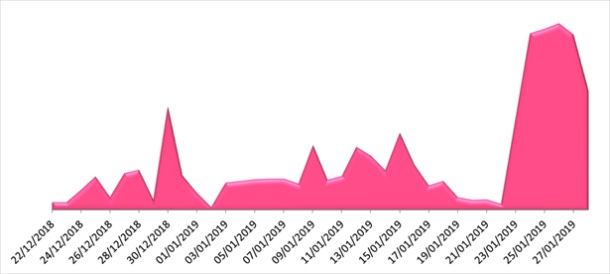
「SpeakUp」の検知推移(グラフ:Check Point)


(Security NEXT - 2019/02/06 )
 ツイート
関連リンク
PR
関連記事
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も
MSが定例外パッチ、「.NET」脆弱性を修正 - Brotli問題などに対応
米当局、悪用確認脆弱性4件に注意喚起 - 「IBM Aspera Faspex」など影響
「Chrome」にセキュリティアップデート - ゼロデイ脆弱性に対応
特定環境の「OpenSSH」に認証回避のおそれ - 「Alpine Linux」など影響
先週注目された記事(2026年11月1日〜2026年11月7日)
Linuxカーネル、IPv4のTCP接続処理に深刻な脆弱性 - 実証報告も
「Chrome 157」で脆弱性213件を修正 - 「クリティカル」は7件
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も
先週注目された記事(2026年10月25日〜2026年10月31日)


