

一部Androidエミュレータがデバッグ経路をネット公開 - コインマイナー感染活動の標的に
情報通信研究機構がアクセスの増加を観測していたTCP 5555番ポートを調べたところ、9月前半の時点で脆弱性データベースであるSHODANにおいて登録されているホストはワールドワイドで約123万件あり、そのうち約4万件で「ADB」が動作。国内からは約800件のホストが登録されていた。
同機構がこれら800ホストについて調査を進める過程で、一部に設定を行ってもネットワーク経由でADBを公開できないスマートフォンが含まれていたことから、エミュレータの可能性が浮上。今回の「BlueStacks App Player」に含まれる脆弱性の特定に至ったという。
同ソフトをはじめ、「ADB」に利用されることもあるTCP 5555番ポートに関しては、2月ごろよりアクセスが増加しているとの報告があり、警察庁が注意喚起を実施。同機構においても増加を観測している。
同機構では、特に7月に顕著なアクセスの増加を確認。2月以降の水準に対して約10倍にあたる約17万ホストからの通信を「NICTERダークネット」で観測した。国内からは、7月30日に約560ホストからの通信を受信。これら通信では、ADBへ接続してシェルより仮想通貨のマイニングプログラムのダウンロードやインストールを試行していた。
引き続き攻撃が発生しているとして今回明らかとなった「BlueStacks App Player」はもちろん、インターネットへ直接接続される機器において「ADB」が有効になっていないか確認し、有効化されている場合は無効化するよう同機構では注意を呼びかけている。
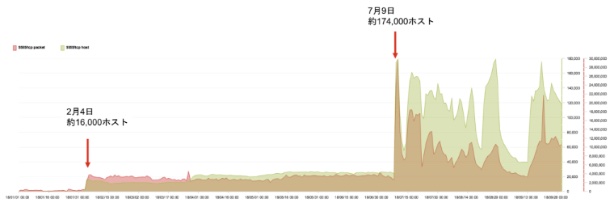
5555番ポートで観測した通信の推移(グラフ:NICT)

(Security NEXT - 2018/10/26 )
 ツイート
関連リンク
PR
関連記事
NVIDIAのAIエージェント開発支援ツールに深刻な脆弱性
Linuxカーネル、IPv4のTCP接続処理に深刻な脆弱性 - 実証報告も
「Barracuda ESG」に深刻な脆弱性 - 連鎖でroot取得のおそれ
「Chrome 157」で脆弱性213件を修正 - 「クリティカル」は7件
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開
「WordPress」更新機能のRCE脆弱性 - 悪用に米当局が注意喚起
「Ruby on Rails」にアップデート - 脆弱性21件を修正
IBMの音声処理製品に深刻な脆弱性 - 任意コード実行のおそれ
「Firefox」のレイアウト処理に脆弱性 - 「同159.0.1」で修正


