

6月のマルウェア検出、3割弱減 - 「MS17-010」悪用が増加
6月に国内で検出されたマルウェアは、前月から3割近く減少した。Windowsの「SMB」の脆弱性を悪用する攻撃も多数確認されたという。
ESET製品を取り扱うキヤノンITソリューションズが、6月の国内におけるマルウェアの検出動向を取りまとめたもの。
6月に国内でESET製品が検出したマルウェアは、前月比73%と大きく減少した。最多だったのは「VBA/TrojanDownloader.Agent」。検出したマルウェアの26%を占めている。「Visual Basicベース」のダウンローダーで、メールに「Wordファイル」や「Excelファイル」として添付され、拡散している。
JavaScriptベースのアドウェア「JS/Adware.Agent(5.9%)」やリダイレクトを行う「JS/Redirector(5.5%)」が続いた。また未知の不審なファイルも6%ほどを占めている。
また同社によると6月は、2017年3月にマイクロソフトが月例セキュリティ更新「MS17-010」で修正し、「WannaCrypt」でも悪用された脆弱性に対する攻撃を多数検知したという。
脆弱性を狙った攻撃は2017年10月ごろより徐々に増加。2018年は3月から4月前半にかけて一時減少も見られたが、以降は増加傾向が続いている。
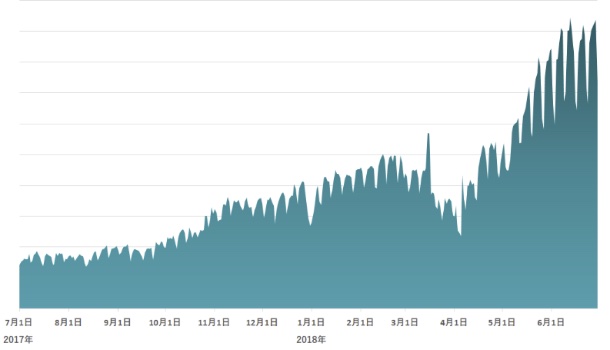
「MS17-010」を狙う攻撃の推移(グラフ:CITS)
また同月はワールドカップに関連した詐欺メールが流通した。オンラインロトによる当選金の獲得や無料招待を装ったケースが確認されており、同社では注意を呼びかけている。
ESET製品が6月に国内で検出したマルウェアは以下のとおり。
1位:VBA/TrojanDownloader.Agent
2位:Suspicious
3位:JS/Adware.Agent
4位:JS/Redirector
5位:JS/Mindspark
6位:JS/CoinMiner
7位:Win32/RealNetworks
8位:Win32/RiskWare.PEMalform
9位:Win32/FusionCore
10位:Win32/KingSoft
(Security NEXT - 2018/07/13 )
 ツイート
関連リンク
PR
関連記事
「Roundcube」に複数の脆弱性 - 更新を強く推奨
NASでも利用されるメディアサーバを狙った脆弱性攻撃に注意
「Chrome」にセキュリティアップデート - ゼロデイ脆弱性に対応
特定環境の「OpenSSH」に認証回避のおそれ - 「Alpine Linux」など影響
データ連携基盤「Airbyte」に脆弱性 - 悪用も確認
ID管理基盤「OpenAM」に複数の「クリティカル」脆弱性
「SonicOS」のSSL VPNに認証回避の脆弱性 - 悪用報告も
NVIDIAのAIエージェント開発支援ツールに深刻な脆弱性
Linuxカーネル、IPv4のTCP接続処理に深刻な脆弱性 - 実証報告も
「Barracuda ESG」に深刻な脆弱性 - 連鎖でroot取得のおそれ


