

「Drupal」脆弱性、国内で1日あたり数万件規模のアクセス - 70カ国以上から
コンテンツマネジメントシステム(CMS)である「Drupal」の深刻な脆弱性「CVE-2018-7600」を狙ったと見られるアクセスが、国内において数万件単位で観測されていることがわかった。
「CVE-2018-7600」は、影響の大きさから別名「Drupalgeddon 2.0」とも呼ばれている脆弱性。3月28日に公開されたセキュリティアップデート「同8.5.1」「同7.58」で修正されたほか、サポートが終了したバージョンに対しても、「同 8.4.6」「同8.3.9」がリリースされている。
国内では警察庁もアクセスを観測していることを明らかにしているが、サイバーセキュリティクラウドが、同社サービス利用者より取得したログにおける攻撃の状況を分析したところ、数万件規模のアクセスログが残っていることがわかったという。
米国時間4月12日に実証コードが公開されたが、同社によると脆弱性を狙ったアクセスは翌日より増加。ピークを迎えた14日には、1日だけで約3万件のアクセスがあり、以降も断続的に続いている状況だという。
発信元のIPアドレスを国別に見ると、多い日で70カ国以上の国よりアクセスが行われていた。最多だったのが米国で37%。「エクアドル(14%)」「ベトナム(12%)」「ブラジル(7%)」が続いている。
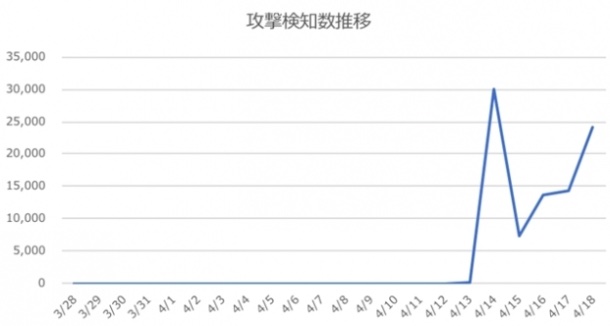
アクセス推移(グラフ:CSC)
(Security NEXT - 2018/04/20 )
 ツイート
関連リンク
PR
関連記事
遠隔サポート製品「SolarWinds Dameware」に複数の脆弱性
Apple製品の脆弱性悪用を確認 - 米当局が注意喚起
「Ruby on Rails」にアップデート - 脆弱性21件を修正
Linuxカーネル、IPv4のTCP接続処理に深刻な脆弱性 - 実証報告も
管理製品「SonicWall GMS」に深刻な脆弱性 - 修正版提供なし
「Barracuda ESG」に深刻な脆弱性 - 連鎖でroot取得のおそれ
「Chrome 157」で脆弱性213件を修正 - 「クリティカル」は7件
「WordPress」更新機能のRCE脆弱性 - 悪用に米当局が注意喚起
QNAP、脆弱性「PHP2Shell」へ順次対応 - 「NDR」向け更新は準備中
DB管理ツール「pgAdmin 4」に複数脆弱性 - 2件は「クリティカル」


