

「Apache HTTP Server 2.4」に認証回避など7件の脆弱性
「Apache HTTP Web Server 2.4」に認証回避やセッション情報の改ざんをはじめ、複数の脆弱性が含まれていることがわかった。開発チームは、アップデートをリリースし、利用者へ対応を呼びかけている。
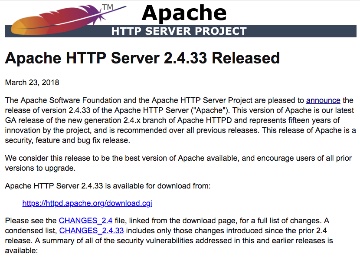
脆弱性を解消した「同2.4.33」へのアップデートが呼びかけられている
同サーバにおいて、「FilesMatchディレクティブ」における認証回避の脆弱性「CVE-2017-15715」や、「mod_session」におけるセッション改ざんの脆弱性「CVE-2018-1283」が判明。
さらに、「HTTP/2」通信において解放済みメモリを使用する脆弱性「CVE-2018-1302」やダイジェスト認証においてリプレイ攻撃が可能となる脆弱性「CVE-2018-1312」のほか、HTTPリクエスト処理におけるサービス拒否の脆弱性など、あわせて7件の脆弱性が存在するという。
開発チームでは、脆弱性の修正以外にも機能追加やバグフィクスを実施したGeneral Availability版の「同2.4.33」をリリースし、旧版利用者に対してアップデートを推奨。セキュリティ機関もアップデートを実施するよう注意を呼びかけている。
今回修正された脆弱性は以下のとおり。
CVE-2017-15710
CVE-2017-15715
CVE-2018-1283
CVE-2018-1301
CVE-2018-1302
CVE-2018-1303
CVE-2018-1312
(Security NEXT - 2018/03/27 )
 ツイート
PR
関連記事
「AWS SSM Agent」に深刻な脆弱性 - 7月の更新で修正済み
サーバ管理ソフト「Plesk」に複数の「クリティカル」脆弱性
登山アプリ「YAMAP」のAndroid版に脆弱性 - 最新版へ更新を
「GitLab」「ConnectWise」の脆弱性攻撃が発生 - 米当局が注意喚起
リモートアクセス製品「ConnectWise ScreenConnect」に深刻な脆弱性
「GitLab」にセキュリティ更新 - 「クリティカル」脆弱性を修正
「Adobe ColdFusion」に深刻な脆弱性 - 早急に更新を
Dellのシンクライアント向けOSに複数の深刻な脆弱性
ホスティング管理ツール「cPanel」に深刻なSQLi脆弱性
米CISA、MikroTik「RouterOS」の脆弱性悪用で注意喚起


