

Apple装うフィッシング攻撃 - 偽請求書で誘導中
7月に報告件数が急増した「Apple」を装うフィッシング攻撃だが、再び稼働中のフィッシングサイトが確認され、注意が呼びかけられている。
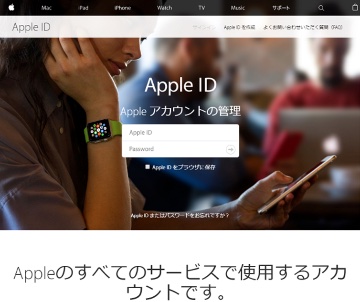
誘導先のフィッシングサイト(画像:フィ対協)
注意喚起を行ったフィッシング対策協議会によれば、今回確認されたフィッシング攻撃は、アプリの購入にともなう「請求書」の送付に見せかけたメールで偽サイトへ誘導する手口。
フィッシングメールは「ご購入いただきありがとうございます」との件名で送信しており、詳細を確認するため、添付ファイルを開くよう求めていた。
ファイルを開くと身に覚えのない請求書を表示。支払いをキャンセルするためのリンクに見せかけてフィッシングサイトへ誘導し、IDや個人情報、クレジットカード、パスワードなどを入力させようとする。
8月24日の時点でフィッシングサイトの稼働が確認されており、フィッシングサイトを閉鎖するためにJPCERTコーディネーションセンターへ調査を依頼。類似したフィッシング攻撃に注意するよう呼びかけている。
(Security NEXT - 2017/08/24 )
 ツイート
関連リンク
PR
関連記事
アプリや通販サイト会員の個人情報が流出 - MrMax
「焼肉きんぐ」アプリの会員情報が流出 - 原因など詳細を調査
税務署やe-Tax装うフィッシング、控除や還付など口実 - アプリへ不正誘導
教員5人のアカウントに不正アクセス、スパムの踏み台に - 日大
理工学部教職員がフィッシング被害、不審メールが送信 - 日大
フィッシング攻撃の報告数は減少 - 悪用URLは増加傾向
複数顧客にフィッシングメール、注文情報が流出か - 酒類販売事業者
トレファク子会社ECサイトで個人情報流出 - フィッシングが発端
教職員メルアカに不正アクセス、スパムの踏み台に - 日大法学部
万博出演者の個人情報などが流出か - 2025年日本国際博覧会協会


