

「MUFGカード」や「セゾン」などクレカ利用者狙ったフィッシング - ほぼ同じ文面、一部に編集ミス?
「MUFGカード」や「セゾンNetアンサー」の利用者を狙ったフィッシング攻撃が確認された。フィッシング対策協議会では、類似した攻撃へ注意するよう呼びかけている。
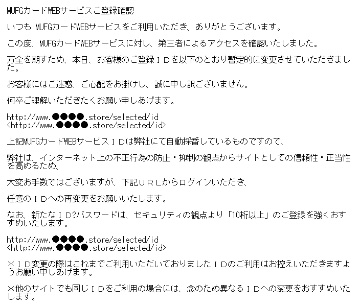
「MUFGカード」のフィッシング攻撃で利用されたメールの文面(画像:フィ対協)
今回確認された攻撃では、「重要:必ずお読みください」といった件名のフィッシングメールを送信。本文では、「第三者によるアクセスを確認し、暫定的に登録IDを変更した」などと不安を煽って偽サイトへ誘導。個人情報をだまし取ろうとしていた。
いずれの攻撃も、サービス名や誘導先のURL、フッタなどを除くと、ほぼ同様の文面で構成されていたが、「MUFGカード」の攻撃では、攻撃者の編集作業ミスのためか、文脈とあわない文章が挿入された部分があるなど、一部相違点が見られた。
同協議会によれば、「MUFGカード」を偽装した7件、「セゾンNetアンサー」に関する1件のフィッシングサイトについては、停止が確認されているという。しかし、両ブランドともこれまでにフィッシング攻撃でたびたび悪用されており、今後類似した攻撃が展開される可能性もあるとして、同協議会では注意を呼びかけている。
(Security NEXT - 2017/05/15 )
 ツイート
関連リンク
PR
関連記事
個人情報が流出、顧客宛のなりすましメールに過去の注文情報 - ムーンスター
JPAAWG 9th General Meeting、11月に都内でハイブリッド開催
フィッシング攻撃の報告数が増加 - 悪用URLは減少
アプリや通販サイト会員の個人情報が流出 - MrMax
「焼肉きんぐ」アプリの会員情報が流出 - 原因など詳細を調査
税務署やe-Tax装うフィッシング、控除や還付など口実 - アプリへ不正誘導
教員5人のアカウントに不正アクセス、スパムの踏み台に - 日大
理工学部教職員がフィッシング被害、不審メールが送信 - 日大
フィッシング攻撃の報告数は減少 - 悪用URLは増加傾向
複数顧客にフィッシングメール、注文情報が流出か - 酒類販売事業者


