

「Apache Struts 2」に深刻な脆弱性、すでに攻撃も - 早急に対策を
ウェブアプリケーションのフレームワークである「Apache Struts 2」に、リモートよりコードが実行可能となる深刻な脆弱性「CVE-2017-5638」が含まれていることがわかった。
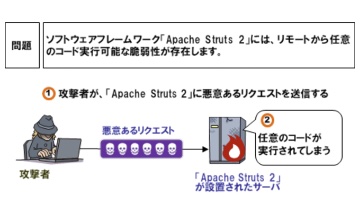
脆弱性の概要(図:IPA)
ファイルのアップロード処理に「Jakartaマルチパートパーサー」を用いている場合、「Content-Type」の処理に脆弱性「CVE-2017-5638」が存在。リモートより任意のコードが実行されるおそれがある。
情報処理推進機構(IPA)によれば、攻撃コードや、同脆弱性が悪用されたとみられるケースが確認されており、すでに被害も発生しているという。
またNTTセキュリティ・ジャパンでは、特定のIPアドレスから多数組織に対して脆弱性に対する攻撃が展開されていると報告。脆弱性を悪用することで容易にサーバへ侵入が可能であるとして警鐘を鳴らしている。
Apache Software Foundationでは、脆弱性へ対処した「同2.3.32」「同2.5.10.1」をリリース。また「Jakartaマルチパートパーサー」以外のマルチパートパーサーを実装することで脆弱性の悪用を回避できるとしている。
(Security NEXT - 2017/03/08 )
 ツイート
PR
関連記事
「Apache OFBiz」にRCE脆弱性 - 修正版がリリース
「iOS」にアップデート - Bluetoothやグループチャットの脆弱性を修正
「NetScaler ADC/Gateway」に複数の「クリティカル」脆弱性
「GitLab」がアップデート - 「クリティカル」脆弱性に対応
「Git」に複数の脆弱性 - アップデートをリリース
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
Synology製NAS向けOS「DSM」に脆弱性 - 「クリティカル」も
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Adobe、9製品で脆弱性を修正 - 21件が「クリティカル」
「MongoDB Server」にRCE脆弱性 - 修正版を公開


