

日産証券の商品先物トレーディングアプリ旧版に盗聴のおそれ
日産証券がスマートフォン向けに提供している商品先物のトレーディングアプリ「アクセスCX」の旧版に中間者攻撃を受けるおそれがある脆弱性が含まれていたことがわかった。2016年9月のアップデートで修正済みだという。
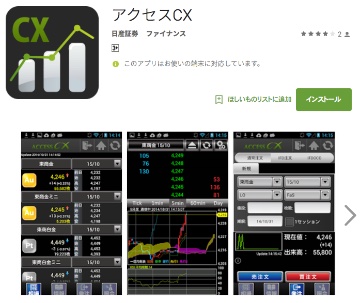
脆弱性情報が公開された「アクセスCX」(画像:Google Play)
脆弱性情報を公開したJVNによれば、同アプリにSSLサーバ証明書の検証を正しく行わない脆弱性「CVE-2017-2110」が含まれていたという。
iOS版、Android版のいずれも影響を受ける。日産証券では、2016年9月にiOS向けに脆弱性を解消した「同2.0.2」、Android向けに「同2.0.0.1」をリリースしている。
リスクファインダーの谷口岳氏が情報処理推進機構(IPA)へ報告し、JPCERTコーディネーションセンターが調整を実施した。
(Security NEXT - 2017/03/01 )
 ツイート
PR
関連記事
WatchGuardの「Fireware OS」に15件の脆弱性
HPE製アクセスポイント「Instant On」に脆弱性 - 「クリティカル」5件など
「FortiMail」に深刻なゼロデイ脆弱性 - 悪用が報告、修正版は準備中
Cisco、10月7日に複数製品のセキュリティアドバイザリを公開予定
NVIDIA製GPU関連ソフトに脆弱性 - 重要度「クリティカル」も
「Apache WSS4J」に認証回避など7件の脆弱性 - 修正版が公開
Apple製品やCiscoのSD-WAN管理製品の脆弱性悪用に注意喚起 - 米当局
「Catalyst SD-WAN Manager」にゼロデイ脆弱性 - 更新や侵害調査を
GitLab、旧ブランチ向けにセキュリティ更新 - クリティカル脆弱性を修正
Mozilla、ブラウザ最新版「Firefox 157」を公開 - 脆弱性76件を解消


