

年明け最初のMS月例セキュリティ更新、脆弱性3件に対処 - 低水準で滑り出し
マイクロソフトは、2017年最初の月例セキュリティ更新をリリースした。「Adobe Flash Player」を除くと、修正された脆弱性は3件と少なく、低水準での滑り出しとなった。
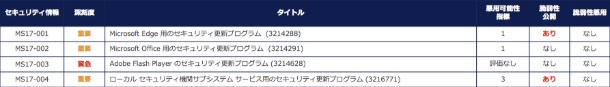
「Adobe Flash Player」を含む4件のセキュリティ更新をリリース(表:MS)
1月の月例セキュリティ更新は4件。同日にAdobe Systemsより公開された「Adobe Flash Player」の脆弱性「APSB17-02」に対応する「MS17-003」に関してのみ深刻度が「緊急」にレーティングされている。
同更新以外は、いずれも深刻度が4段階中2番目に高い「重要」。各更新ごとにそれぞれ1件の脆弱性へ対処しており、修正された脆弱性はCVEベースであわせて3件だった。
前月の42件や前々月の67件を大きく下回り、少ない月でも1カ月あたり20件を超えていた2016年全般と比較しても低水準だった。
「Microsoft Edge」において特権の昇格が生じる脆弱性「CVE-2017-0002」へ「MS17-001」で対応したほか、「MS17-004」では「ローカルセキュリティ機関サブシステムサービス」におけるサービス拒否の脆弱性「CVE-2017-0004」を解消した。これら2件の脆弱性は、すでに公開済みだが、悪用は確認されていないという。
さらに「Office」においてメモリ破壊が生じる脆弱性「CVE-2017-0003」を「MS17-002」で修正した。今回の月例セキュリティ更新プログラムは以下のとおり。
MS17-001:Microsoft Edge用の累積的なセキュリティ更新プログラム
CVE-2017-0002
MS17-002:Microsoft Office用のセキュリティ更新プログラム
CVE-2017-0003
MS17-003:Adobe Flash Playerのセキュリティ更新プログラム
APSB17-02
MS17-004:ローカルセキュリティ機関サブシステムサービス用のセキュリティ更新プログラム
CVE-2017-0004
(Security NEXT - 2017/01/11 )
 ツイート
PR
関連記事
NVIDIAのAIエージェント開発支援ツールに深刻な脆弱性
Linuxカーネル、IPv4のTCP接続処理に深刻な脆弱性 - 実証報告も
「Barracuda ESG」に深刻な脆弱性 - 連鎖でroot取得のおそれ
「Chrome 157」で脆弱性213件を修正 - 「クリティカル」は7件
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開
「WordPress」更新機能のRCE脆弱性 - 悪用に米当局が注意喚起
「Ruby on Rails」にアップデート - 脆弱性21件を修正
IBMの音声処理製品に深刻な脆弱性 - 任意コード実行のおそれ
「Firefox」のレイアウト処理に脆弱性 - 「同159.0.1」で修正


