

「Cisco IOS」に情報漏洩の脆弱性 - 「Shadow Brokers」のエクスプロイト調査中に判明
Cisco Systemsのネットワーク機器向けソフトウェア「Cisco IOS」「同XE」「同XR」に、情報漏洩の脆弱性が存在することが明らかとなった。同社はアップデートの準備を進めている。
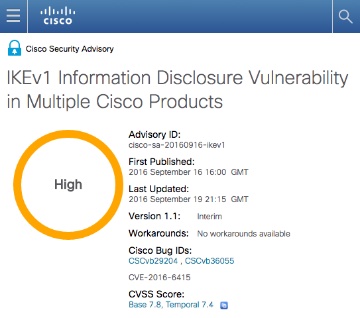
脆弱性を公表したCisco Systems
これらソフトウェアの一部バージョンに、「IKEv1」のパケット処理においてメモリの内容が取得される脆弱性「CVE-2016-6415」が存在することが判明したもの。リモートより認証なく攻撃が可能で、重要度は、4段階中上から2番目にあたる「高(high)」にレーティングされている。
影響を受けるソフトウェアを搭載した機器において、「IKEv1」のネゴシエーションを受け入れる設定の場合、細工したパケットを利用して、機密情報を取得されるおそれがある。
「Cisco IOS」に関してはバージョンごとに影響の有無が異なり、同社では対象となるバージョンの一覧をアドバイザリで公開。「同XR」に関しては、「同5.2.x」および以前のバージョンに脆弱性が存在するが、「同5.3.x」以上であれば影響を受けないとしている。
一方「同XE」に関してはすべてのバージョンが影響を受ける。いずれも緩和策は存在せず、同社では脆弱性を修正するアップデートについて準備を進めている。

(Security NEXT - 2016/09/20 )
 ツイート
PR
関連記事
「ServiceNow」にクリティカル脆弱性 - 修正版が公開
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開
「Ivanti Connect Secure」に追加脆弱性2件 - 連鎖攻撃を確認
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も
「PHP2Shell」汎用的なRCEは当面困難との分析 - 油断は禁物、他脆弱性との連鎖も
WatchGuard「Fireware OS」に複数脆弱性 - 7件がクリティカル
「VMware Cloud Foundation」に深刻な脆弱性 - 修正パッチを準備
「Sophos UTM」に深刻なRCE脆弱性 - EOLで手動パッチ必要
Ciscoの「ASA」「FTD」にDoS脆弱性 - すでに悪用も
ブラウザ最新版「Firefox 159」が公開 - 脆弱性167件を修正


