

IPA、iPhoneやiPadの深刻な脆弱性「Trident」に注意喚起 - 被害拡大のおそれ
情報処理推進機構(IPA)は、iOSに深刻な脆弱性3件が見つかった問題で、今後被害が拡大する可能性があるとして、早急にアップデートを実施するよう注意を喚起した。
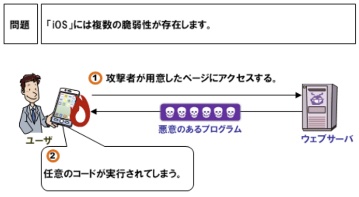
攻撃の流れ(図:IPA)
問題とされるのは、米Lookoutとトロント大学のCitizen Labが報告したiOSのカーネルやWebKitに関するあわせて3件の脆弱性。これら脆弱性は「Trident」と呼ばれている。
「iOS 9.3.4」までのバージョンに存在し、悪意あるページへ誘導されると端末利用者の気が付かない間に「ジェイルブレイク(脱獄)」が行われ、制御が奪われて悪意あるソフトウェアをインストールされるおそれがある。
同脆弱性の判明を受けて、Appleでは脆弱性を解消した「iOS 9.3.5」を公開。諜報用のソフトウェアへ実装されるなど、すでにゼロデイ攻撃による悪用が確認されている。
情報処理推進機構(IPA)では、今後被害が拡大する可能性があると指摘。またセキュリティベンダーなども、今回脆弱性が公開されたことから悪用が拡大することへ警戒しており、利用者へ早急にアップデートを実施するよう注意を促している。
(Security NEXT - 2016/08/29 )
 ツイート
関連リンク
PR
関連記事
NVIDIAのAIエージェント開発支援ツールに深刻な脆弱性
Linuxカーネル、IPv4のTCP接続処理に深刻な脆弱性 - 実証報告も
「Barracuda ESG」に深刻な脆弱性 - 連鎖でroot取得のおそれ
「Chrome 157」で脆弱性213件を修正 - 「クリティカル」は7件
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開
「WordPress」更新機能のRCE脆弱性 - 悪用に米当局が注意喚起
「Ruby on Rails」にアップデート - 脆弱性21件を修正
IBMの音声処理製品に深刻な脆弱性 - 任意コード実行のおそれ
「Firefox」のレイアウト処理に脆弱性 - 「同159.0.1」で修正


