

ランサムウェア感染メール、1週間で20万件 - 国内検知の半数超
2016年第1四半期は、「Locky」関連のマルウェアが多数検知されたが、ランサムウェアの感染活動は、3月に入ってからもその勢いは衰えていない模様だ。
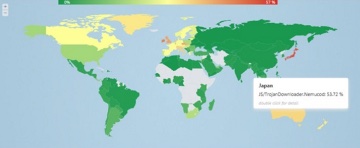
ヒートマップにおいて、日本が高い検知率を示す赤色となっている(画像:ESET)
ランサムウェアに感染させるためのトロイの木馬を、ESETが3月2日から3月9日にかけて20万件以上検知しているとして、同社製品を取り扱うキヤノンITソリューションズが注意を呼びかけたもの。
今回確認したキャンペーンは、JavaScriptファイルをzipにより圧縮したファイルをメールで送りつける手口。添付されていたファイルは「TeslaCrypt」や「Locky」を感染させるマルウェア「JS/TrojanDownloader.Nemucod」で、国内において検知されたマルウェアの53.7%を占めていたという。
添付されているファイルは、「UNPAID_INVOICE」「INVOICE」「SCAN_2016_03」などとランダムな数字を組み合わせた名称だった。3月8日にピークを迎えたが、同日以降も攻撃が引き続き発生しているとして、同社では警戒を呼びかけている。
(Security NEXT - 2016/03/14 )
 ツイート
関連リンク
PR
関連記事
GMOに身代金要求 - ランサム攻撃や情報公開を行うと脅迫
「銀のさら」にサイバー攻撃、影響など調査 - サイトやアプリを停止
先週注目された記事(2026年10月4日〜2026年10月10日)
クラウドサービスにランサム攻撃、障害が発生 - IDCフロンティア
先週注目された記事(2026年9月27日〜2026年10月3日)
事務用NASがランサム被害、通常業務は再開 - 佐賀大
ランサム被害、一部グループ会社の営業システムに影響 - 京王電鉄
システムがランサム被害、一部業務を停止 - インキメーカー
先週注目された記事(2026年8月30日〜2026年9月5日)
環境放射線モニタリングシステムの一部がランサム被害 - 鳥取県


