

【定例パッチ】MS、8件の月例セキュリティ更新プログラムを公開 - 「Windows XP」が対象外となる初の月例更新
日本マイクロソフトは、深刻度「緊急」2件を含む月例セキュリティ更新プログラム8件を公開した。あわせて13件の脆弱性を修正している。4月にサポートが切れた「Windows XP」に関しては、5月2日の定例外更新で例外的にプログラムが提供されたが、今回より当初の予定通り提供対象外となっている。
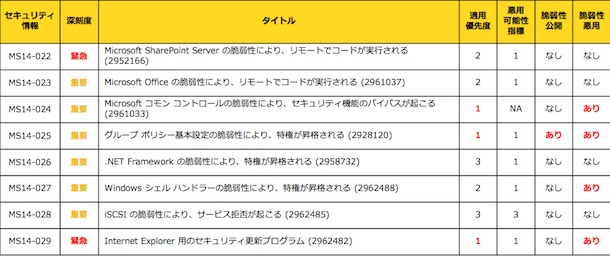
5月の月例セキュリティ更新プログラム
4段階中もっとも深刻とされる「緊急」のプログラムは「MS14-029」と「MS14-022」2件。一方、適用優先度がもっとも高い「1」にレーティングされているプログラムは、「MS14-029(深刻度「緊急」)」「MS14-024(深刻度「重要」)」「MS14-025(深刻度「重要」)」の3件。
深刻度「緊急」のプログラムである「MS14-029」は、Internet Explorerの脆弱性2件を修正する更新プログラム。細工されたウェブページを表示し、脆弱性を悪用されると任意のコードを実行されるおそれがある。同プログラムは5月2日に定例外で公開された「MS14-021」の内容も含まれる。
もう一方の「緊急」プログラムである「MS14-022」では、「SharePoint Server」の問題に対応。Officeサーバとプロダクティビティソフトウェアに存在する複数の脆弱性を修正した。

(Security NEXT - 2014/05/14 )
 ツイート
PR
関連記事
「ServiceNow AI Platform」にSQLiなど複数脆弱性 - 修正版を提供
MSP向け管理ツール「ManageEngine OpManager MSP」に深刻な脆弱性 - 8月に修正済み
米CISA、「Adobe Commerce」「WSO2」の脆弱性悪用を警告
ウェブサーバ「nginx」の「HTTP/3」モジュールに脆弱性
「Apache Tomcat」のアップデートで脆弱性12件を解消
「NVIDIA Infrastructure Controller」に複数の脆弱性 - 「クリティカル」も
「Chrome 154」公開、108件のセキュリティ修正 - 「クリティカル」が11件
「GitLab」がセキュリティアップデートを公開 - 深刻な脆弱性にも対処
「VeloCloud Orchestrator」に深刻な脆弱性 - すでに悪用も
米当局、複数ネットワーク関連製品の脆弱性悪用に注意喚起


