

「Windows」にゼロデイ脆弱性、PoCが公開 - 8月の「ALPC脆弱性」公表と同一人物
「Windows」に未修正の脆弱性が含まれていることがわかった。すでに「実証コード(PoC)」が公開されている。脆弱性を公表したのは、8月にも未修正の脆弱性を公開した研究者だった。
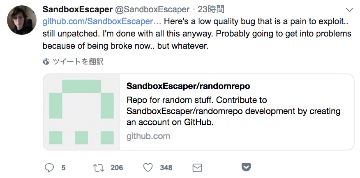
実証コードの公開を知らせるツイート
PoCが公開されたのは、「Windows」の「Data Sharing Service(DsSvc)」に関する権限昇格の脆弱性。公開したセキュリティ研究者は、GitHub上に実証コードをアップロード、Twitter上で公表した。
同研究者は「SandboxEscaper」を名乗り、8月にも「Windowsタスクスケジューラ」で権限昇格が生じる「ALPC(Advanced Local Procedure Call)」の脆弱性「CVE-2018-8440」をTwitter上で突如公開したことでも知られる人物。翌月の月例セキュリティ更新で修正されるまでの間にゼロデイ攻撃も確認されている。
公開されたPoCは、「Deletebug」とされるプログラム。管理者権限がないと操作できないシステムファイル「pci.sys」を「ALPC」を通じて削除する。「Chrome」では危険なファイルと認識され、ダウンロードがブロックされる。

(Security NEXT - 2018/10/24 )
 ツイート
PR
関連記事
Adobe、9製品で脆弱性を修正 - 21件が「クリティカル」
「MongoDB Server」にRCE脆弱性 - 修正版を公開
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も
Ivantiの5製品が脆弱性に対応 - 2製品に「クリティカル」
「Firefox 160」が公開 - 99件の脆弱性に対応
SAPが月例セキュリティ更新 - 「クリティカル」9件
Apple、macOSの脆弱性8件を修正 - 「iMessage」覗き見などに対応
MS、月例更新で脆弱性1000件超に対応 - 一部で悪用確認
MSが定例外パッチ、「.NET」脆弱性を修正 - Brotli問題などに対応
「FortiOS」に複数の脆弱性 - 3件が重要度「クリティカル」


