

6月のマルウェア検出、3割弱減 - 「MS17-010」悪用が増加
6月に国内で検出されたマルウェアは、前月から3割近く減少した。Windowsの「SMB」の脆弱性を悪用する攻撃も多数確認されたという。
ESET製品を取り扱うキヤノンITソリューションズが、6月の国内におけるマルウェアの検出動向を取りまとめたもの。
6月に国内でESET製品が検出したマルウェアは、前月比73%と大きく減少した。最多だったのは「VBA/TrojanDownloader.Agent」。検出したマルウェアの26%を占めている。「Visual Basicベース」のダウンローダーで、メールに「Wordファイル」や「Excelファイル」として添付され、拡散している。
JavaScriptベースのアドウェア「JS/Adware.Agent(5.9%)」やリダイレクトを行う「JS/Redirector(5.5%)」が続いた。また未知の不審なファイルも6%ほどを占めている。
また同社によると6月は、2017年3月にマイクロソフトが月例セキュリティ更新「MS17-010」で修正し、「WannaCrypt」でも悪用された脆弱性に対する攻撃を多数検知したという。
脆弱性を狙った攻撃は2017年10月ごろより徐々に増加。2018年は3月から4月前半にかけて一時減少も見られたが、以降は増加傾向が続いている。
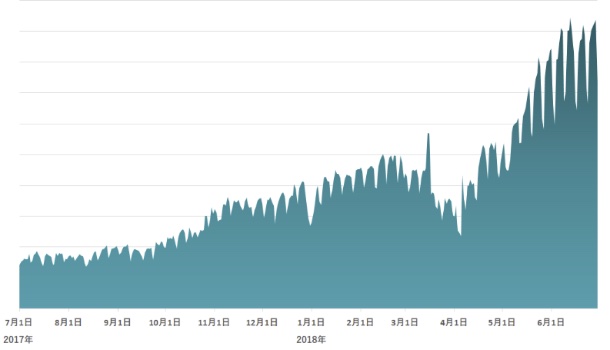
「MS17-010」を狙う攻撃の推移(グラフ:CITS)
また同月はワールドカップに関連した詐欺メールが流通した。オンラインロトによる当選金の獲得や無料招待を装ったケースが確認されており、同社では注意を呼びかけている。
ESET製品が6月に国内で検出したマルウェアは以下のとおり。
1位:VBA/TrojanDownloader.Agent
2位:Suspicious
3位:JS/Adware.Agent
4位:JS/Redirector
5位:JS/Mindspark
6位:JS/CoinMiner
7位:Win32/RealNetworks
8位:Win32/RiskWare.PEMalform
9位:Win32/FusionCore
10位:Win32/KingSoft
(Security NEXT - 2018/07/13 )
 ツイート
関連リンク
PR
関連記事
「Next.js」の画像生成モジュールにRCEにつながる脆弱性
Adobe、7件のセキュリティアドバイザリを公開
「PHP」に複数の脆弱性 - セキュリティアップデートが公開
「ServiceNow AI Platform」にSQLiなど複数脆弱性 - 修正版を提供
MSP向け管理ツール「ManageEngine OpManager MSP」に深刻な脆弱性 - 8月に修正済み
米CISA、「Adobe Commerce」「WSO2」の脆弱性悪用を警告
ウェブサーバ「nginx」の「HTTP/3」モジュールに脆弱性
「Apache Tomcat」のアップデートで脆弱性12件を解消
「NVIDIA Infrastructure Controller」に複数の脆弱性 - 「クリティカル」も
「Chrome 154」公開、108件のセキュリティ修正 - 「クリティカル」が11件


