

VMware、「SpectreNG」対策で複数製品向けにパッチを準備
投機的実行を行うCPUにおいてサイドチャネル攻撃が可能となる脆弱性「CVE-2018-3639」が見つかった問題で、VMwareは同社製品向けに修正パッチの準備を進めている。
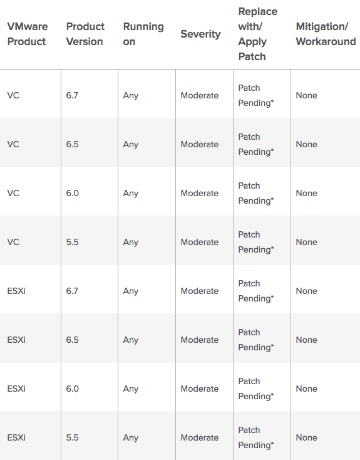
「CVE-2018-3639」は、投機的ストアをバイパスされる脆弱性。アクセスに特権が必要となる任意のデータを取得されるおそれがある。「Meltdown」「Spectre」と類似。「Variant 4」とされており、別名「SpectreNG」とも呼ばれている。
同社では、今回明らかになった脆弱性について重要度を「中(Moderate)」とレーティング。「VMware vCenter Server」「VMware vSphere ESXi」に対して修正パッチの準備を進めており、同社がテストしたマイクロコードがIntelよりリリースされるのを待っている状態だという。
また「VMware Workstation」「VMware Fusion」に関しては、最近アップデートを実施したそれぞれ「同14.1.2」「同10.1.2」で緩和策を導入しているという。
(Security NEXT - 2018/05/25 )
 ツイート
関連リンク
PR
関連記事
「GitLab」が「クリティカル」脆弱性含む24件の修正を実施
「AnyDesk」に脆弱性、実証コードも - 6月の更新で修正
DB高可用性ツール「IBM Db2 Mirror for i」に権限昇格の脆弱性
PDF処理ソフト「Ghostscript」の深刻な脆弱性 - 詳細が明らかに
「NetScaler ADC/Gateway」に深刻なRCE脆弱性 - SAML構成に影響
APIゲートウェイ製品「IBM DataPower Gateway」に複数脆弱性
脆弱性診断ツール「Nessus」に複数の脆弱性 - 「クリティカル」も
「Splunk Enterprise」に46件の脆弱性 - 「クリティカル」も
「Apache Struts」「BIND」など悪用脆弱性リストに5件追加 - 米当局
Dellのコンテナストレージ製品に複数の脆弱性 - 重要度「クリティカル」


