

IEに未修正の脆弱性、APT攻撃に悪用との指摘
「Internet Explorer」に未修正の脆弱性が存在し、ゼロデイ攻撃に利用されているとの指摘が出ている。
Qihoo 360(奇虎360)が、あらたな脆弱性を用いたAPT攻撃を検知したとして報告したもの。同社では、攻撃の過程で2種類の脆弱性を突くことから「ダブルプレー(併殺)」攻撃と呼んでいる。
最新版の「IE」やコンポーネントに影響があり、誤って細工されたファイルを開くと制御を奪われ、バックドアやトロイの木馬などをインストールされるおそれがあると同社では指摘。
攻撃にはウェブページを読み込む「Officeドキュメント」を使用。UAC回避機能やステガノグラフィなどの技術も用いており、検知を逃れようとしていたという。
同社では、脆弱性についてすでにマイクロソフトへ報告済みとしており、心当たりがないOfficeファイルを開かないよう注意を呼びかけている。
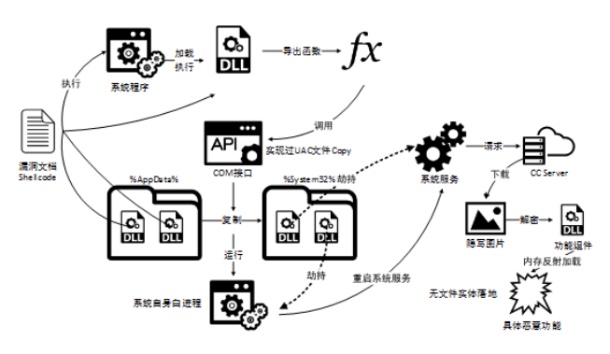
攻撃の流れ(画像:Qihoo 360)
(Security NEXT - 2018/04/24 )
 ツイート
関連リンク
PR
関連記事
IvantiのVPN製品に脆弱性 - 未修正ブランチでゼロデイ攻撃
「FortiMail」のアップデートが提供開始 - ゼロデイ脆弱性を修正
先週注目された記事(2026年9月27日〜2026年10月3日)
「FortiMail」に深刻なゼロデイ脆弱性 - 悪用が報告、修正版は準備中
先週注目された記事(2026年9月6日〜2026年9月12日)
「Chrome 153」を公開、脆弱性230件を修正 - ゼロデイも
「Adobe Commerce」に脆弱性、すでに悪用も - 早急に対処を
先週注目された記事(2026年8月30日〜2026年9月5日)
先週注目された記事(2026年8月16日〜2026年8月22日)
先週注目された記事(2026年8月9日〜2026年8月15日)


