

国内のビル管理システムが不正アクセスの踏み台に - ルータやウェブカメラも
警察庁は、国内においてビル管理システムを踏み台とした不審なアクセスが、11月7日以降に急増しているとして注意を呼びかけた。
同庁の定点観測システムにおいて、不審なアクセスの急増を検知したもの。従来、1日あたり40件前後のIPアドレスよりアクセスを確認していたが、11月6日より増加をはじめ、7日に100件を突破、9日には140件へと拡大した。外部から操作できる脆弱なシステムの探索行為であると分析している。
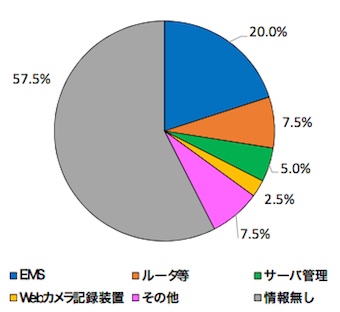
国内発信元の機器の割合(グラフ:警察庁)
具体的には、「telnet」で利用するTCP 23番ポートへのアクセス。同庁が発信元を調べたところ、国内のビルなどで利用する「エネルギー管理システム(EMS)」からアクセスされたもので、管理画面を確認できたという。
電力消費量を閲覧できるケースもあり、システムが乗っ取られて踏み台に悪用されたと見られる。また、ウェブカメラやルータなどのネットワーク機器も踏み台として悪用されていた。
同庁では、デフォルトのログインIDやパスワードを避け、アクセス制限を正しく実施したり、リモートアクセスを許す場合は適切なセキュリティ設定を実施するよう注意を呼びかけている。
(Security NEXT - 2014/11/17 )
 ツイート
関連リンク
PR
関連記事
「PHP2Shell」「HTTP2Shell」のいずれも影響 - 「PAN-OS」の修正版が順次公開
「PowerShell」に「Brotli」脆弱性を解消するアップデート
Windows版「PHP」にアップデート - 同梱「Brotli」を更新
脆弱性「PHP2Shell」の悪用を確認 - 米当局が注意喚起
Apple、「iOS 27.2」を公開 - 旧OSの更新では悪用脆弱性を修正
Google製「Brotliデコーダ」の脆弱性、幅広い環境に影響か
「PHP」にあらたな脆弱性、対象環境は限定的 - 次回更新時に修正
MSが定例外パッチ、「.NET」脆弱性を修正 - Brotli問題などに対応
「Nextcloud」組込ツールや「Arista VCO」の脆弱性などに注意喚起 - 米当局
ネットワーク統合管理製品「Arista VCO」に深刻な脆弱性 - すでに悪用も


