

11月は脆弱性22件の悪用に注意を喚起 - 米当局
米サイバーセキュリティインフラストラクチャセキュリティ庁(CISA)は、11月の1カ月間に22件の脆弱性をあらたに「悪用が確認された脆弱性カタログ(KEV)」へ追加した。
同庁は、実際に悪用が確認されている脆弱性を「悪用が確認された脆弱性カタログ(KEV)」に登録。同国内の行政機関に対策を求めるとともに、広く注意を呼びかけている。
11月は22件の脆弱性があらたに登録され、前月の17件から5件増加した。
Palo Alto Networksの「Expedition」に関する脆弱性3件、「PAN-OS」に関する脆弱性2件が追加された。「VMware vCenter Server」に関する脆弱性も2件登録されている。
「Windows」や「Android」「iOS」「macOS」などOSに含まれる脆弱性を標的とした攻撃も引き続き確認された。
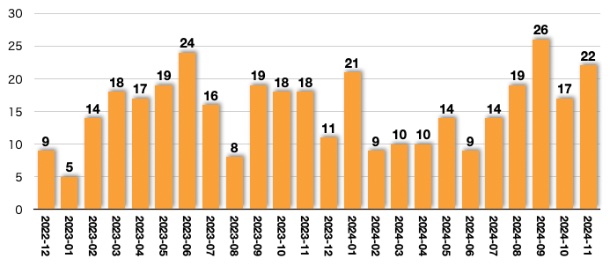
「悪用が確認された脆弱性カタログ(KEV)」への新規追加状況(グラフ:米CISAの発表をもとに本誌で独自に作成)

(Security NEXT - 2024/12/04 )
 ツイート
PR
関連記事
ヤマハ製ルータ「NWR100」にコマンド実行など複数脆弱性
「ServiceNow」にクリティカル脆弱性 - 修正版が公開
LinuxカーネルやVMware ESXの脆弱性、悪用を確認 - 米当局
米当局、Ciscoセキュリティ製品と「GitLab」の脆弱性悪用に警鐘
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開
「Ivanti Connect Secure」に追加脆弱性2件 - 連鎖攻撃を確認
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も
不正アクセスで電子ギフトが不正発行 - ギフティ
「PHP2Shell」汎用的なRCEは当面困難との分析 - 油断は禁物、他脆弱性との連鎖も
WatchGuard「Fireware OS」に複数脆弱性 - 7件がクリティカル


