

平城遷都1300年祭の関連ドメインを第三者が取得 - デザイン酷似サイトに無関係リンク
奈良県は、2010年に開催した平城遷都1300年祭のPRサイトで利用したドメインが第三者によって取得され、当時のコンテンツに似せたページより、無関係なサイトへ誘導されているとして注意を呼びかけた。
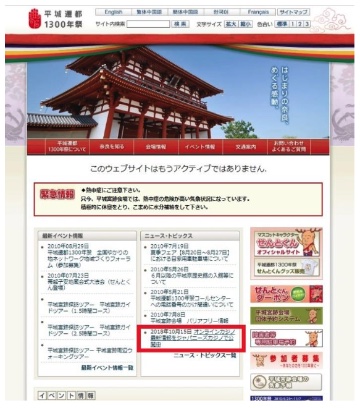
第三者が取得したドメインで配信されているページ。過去に配信されたページに酷似したデザインのなかに無関係の誘導リンクが設置されている
同県によれば、平城遷都1300年記念事業協会が運営していた平城遷都1300年祭をPRするウェブサイトで使用したドメインの所有権を第三者が取得し、無関係のコンテンツが配信されていることから注意を呼びかけたもの。
過去のPRサイトはすでに閉鎖されているが、当時のサイトとデザインが酷似したウェブサイトが設置されており、関係ないサイトへ誘導するリンクが設置されていた。
同県は、現行のサイトと無関係であるとして注意するよう求めている。
(Security NEXT - 2024/06/24 )
 ツイート
関連リンク
PR
関連記事
フィッシング被害で個人情報流出の可能性 - 八十二長野銀
通信販売サイトで個人情報が流出 - 靖国神社
2026年3Qのソフト製品の脆弱性届出 - スマホアプリが最多
過去利用した委託先メルマガシステムが侵害 - JP労組
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Check Point製品に脆弱性 - 「PHP2Shell」連鎖での悪用も
「Apache Airflow」の分散処理機能に脆弱性 - 修正版が公開
米当局、悪用確認の脆弱性2件に注意喚起


