

5月のフィッシング報告、前月比34.6%増 - 過去3番目の規模に
フィッシングサイトに悪用されたトップレベルドメインとしては、「.com」が約55.4%で最多。「.cn」が約16.1%、「.dev」が約8.0%だった。さらに「.ru(約5.7%)」「.net(約3.1%)」「.top(約2.8%)」が続く。
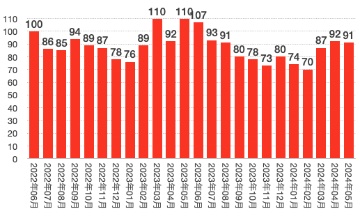
悪用されたブランドの推移(グラフ:フィ対協の発表をもとに独自に作成)
フィッシングで悪用が確認されたブランドは91件。前月比1件減でほぼ横ばいだった。
カテゴリを見ると「クレジット、信販関連」が21件、「金融関連」が12件、「通信事業者、メールサービス関連」が10件、「配送関連」が7件、「オンラインサービス関連」が6件、「EC関連」が5件。
具体的なブランドを見ると、報告の約31.1%が「Amazon」を偽装したものだった。「東京電力」「三井住友カード」「イオンカード」「エポスカード」についても1万件以上の報告が寄せられており、あわせると約73.6%にのぼる。
1000件以上の報告が寄せられたブランドは16件。これらをあわせると全体の約94.0%を占めた。
eコマースサイトをかたるケースでは、認証情報や決済情報の確認、不正利用の通知など多様な文面のフィッシングメールが報告されている。また4月に引き続き、電力会社をかたり未納料金の支払い請求に見せかけるケースや、国税庁の「e-Tax」をかたるフィッシングの報告も目立ったという。


(Security NEXT - 2024/06/24 )
 ツイート
関連リンク
PR
関連記事
「Apache OFBiz」にRCE脆弱性 - 修正版がリリース
「iOS」にアップデート - Bluetoothやグループチャットの脆弱性を修正
米セキュリティ当局、悪用確認済み脆弱性6件に注意喚起
「無印良品」のアプリやネットストアで重なる侵害被害
「NetScaler ADC/Gateway」に複数の「クリティカル」脆弱性
「GitLab」がアップデート - 「クリティカル」脆弱性に対応
認証情報が漏洩、GitHub環境に不正アクセス - CSC
9月はフィッシングの報告、URLともに増加
「Git」に複数の脆弱性 - アップデートをリリース
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性


