

5月のフィッシング報告、前月比34.6%増 - 過去3番目の規模に
5月のフィッシング報告数は前月から急増し、14万件超となる過去3番目に多い件数となった。「Amazon」をかたるケースが3割以上を占めている。
フィッシング対策協議会によれば、同月に寄せられたフィッシング攻撃の報告は14万3680件。前月の10万6757件から34.6%増加した。1日あたり約4634.8件の報告が寄せられている。
報告数は、2024年2月に5万5502件まで減少したものの、その後3カ月連続で増加。15万6804件で過去最多を記録した2023年10月以来の規模となり、過去3番目に多い報告数となった。
一方、フィッシングサイトに悪用されたURLは3万8089件。1日あたり約1228.7件だった。前月の3万9863件からは、4.5%減少している。
ランダムな文字列をサブドメインに指定し、リダイレクト用に使い捨てとして利用された「.cn」ドメインのURLが約31.5%を占めたという。
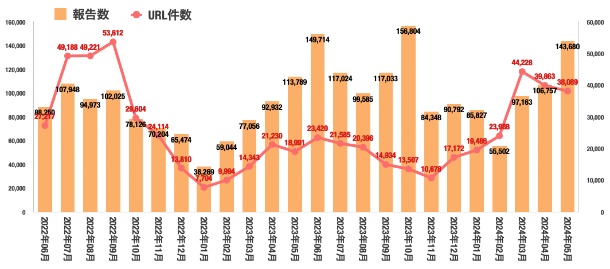
フィッシング報告とURL件数の推移(グラフ:フィ対協の発表をもとに独自に作成)

(Security NEXT - 2024/06/24 )
 ツイート
関連リンク
PR
関連記事
「Apache OFBiz」にRCE脆弱性 - 修正版がリリース
「iOS」にアップデート - Bluetoothやグループチャットの脆弱性を修正
米セキュリティ当局、悪用確認済み脆弱性6件に注意喚起
「無印良品」のアプリやネットストアで重なる侵害被害
「NetScaler ADC/Gateway」に複数の「クリティカル」脆弱性
「GitLab」がアップデート - 「クリティカル」脆弱性に対応
認証情報が漏洩、GitHub環境に不正アクセス - CSC
9月はフィッシングの報告、URLともに増加
「Git」に複数の脆弱性 - アップデートをリリース
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性


