

フィッシング報告数が再び10万件超に - 目立つ料金督促の偽装
4月のフィッシング報告件数は前月から9.9%増加し、6カ月ぶりに10万件の大台を超えた。電力やガス、水道などの料金督促を装うケースが目立ったという。
フィッシング対策協議会によれば、同月に寄せられたフィッシング攻撃の報告は10万6757件。前月の9万7163件から約9.9%増となった。1日あたり約3558.6件の報告が寄せられている。
15万6804件とピークを迎えた2023年10月以降、10万件を下回るレンジで推移。2024年2月には5万5502件まで減少したが、その後は2カ月連続で増加。4月は6カ月ぶりに10万件を超えた。
フィッシングサイトに悪用されたURLは3万9863件で、1日あたり約1328.8件。前月の4万4228件から減少した。2023年11月から増加が続いていたが、今回減少に転じている。
使い捨てのリダイレクト用URLの割合が前月の約61.1%から7.1ポイント上昇。全体の約68.2%にのぼった。
フィッシングサイトに悪用されたトップレベルドメインとしては、「.com」が約53.5%で最多。「.ru(約13.5%)」「.cn(約13.4%)」「.top(約3.3%)」「.ly(約2.9%)」「.net(約2.2%)」「.dev(約2.1%)」が続いている。
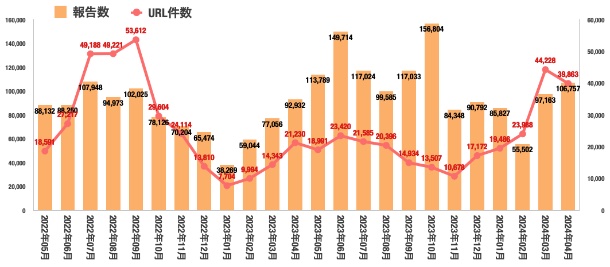
フィッシング攻撃の報告数とURL件数の推移(グラフ:フィ対協の発表をもとに作成)

(Security NEXT - 2024/05/20 )
 ツイート
関連リンク
PR
関連記事
「Apache WSS4J」に認証回避など7件の脆弱性 - 修正版が公開
Apple製品やCiscoのSD-WAN管理製品の脆弱性悪用に注意喚起 - 米当局
「Catalyst SD-WAN Manager」にゼロデイ脆弱性 - 更新や侵害調査を
2支店で顧客情報記載の書類が所在不明 - 青森みちのく銀
「代金後払いサービス」で侵害、サービスを停止 - ヤマト運輸
チケット販売「イープラス」、払戻し申請した顧客顧客の個人情報が流出
税務署やe-Tax装うフィッシング、控除や還付など口実 - アプリへ不正誘導
GitLab、旧ブランチ向けにセキュリティ更新 - クリティカル脆弱性を修正
Mozilla、ブラウザ最新版「Firefox 157」を公開 - 脆弱性76件を解消
アイデンティティ管理製品「SailPoint IdentityIQ」に深刻な脆弱性


