

フィッシング報告数が再び10万件超に - 目立つ料金督促の偽装
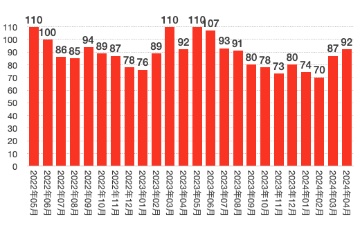
悪用されたブランドの推移(グラフ:フィ対協の発表をもとに作成)
フィッシングに悪用されたブランドは、前月から5件増となる92件。「クレジット、信販関連」が21件、「金融関連」が15件、「通信事業者、メールサービス関連」が12件、「オンラインサービス関連」「EC関連」がそれぞれ6件だった。
具体的なブランドを見ると、「東京電力」をかたるケースが増加しており、全体の約19.5%にのぼる。次いで報告が多かった「三井住友カード」「Mastercard」「Amazon」「イオンカード」の4ブランドをあわせると全体の約65.8%、1000件以上の報告があったブランド14件をあわせると全体の約90.6%を占める。
年度替わりの転居が多いシーズンを狙ったのか、電力、ガス、水道などインフラ事業者をかたり、未納料金の督促を装うフィッシングメールも目立った。
同協議会の調査用メールアドレスに着信したフィッシングメールのうち、送信元として正規のドメインを偽装した「なりすましメール」は約36.7%。前月の約37.4%から0.7ポイント減少している。
このうち約12.9%は送信ドメイン認証技術「DMARC」で受信の拒否や隔離が可能だった。「DMARC」のポリシーが「none」とされていたり、「DMARC」そのものが設定されていなかったものは約23.8%。前月の約28.9%からは縮小している。
約63.3%は独自ドメインを用いて送信されており、前月の約62.6%から0.7ポイント上昇した。そのうち約12.1%が「DMARC」認証に成功している。また約80.2%については逆引きが設定されていないIPアドレスから送信されていた。

(Security NEXT - 2024/05/20 )
 ツイート
関連リンク
PR
関連記事
「Apache WSS4J」に認証回避など7件の脆弱性 - 修正版が公開
Apple製品やCiscoのSD-WAN管理製品の脆弱性悪用に注意喚起 - 米当局
「Catalyst SD-WAN Manager」にゼロデイ脆弱性 - 更新や侵害調査を
2支店で顧客情報記載の書類が所在不明 - 青森みちのく銀
「代金後払いサービス」で侵害、サービスを停止 - ヤマト運輸
チケット販売「イープラス」、払戻し申請した顧客顧客の個人情報が流出
税務署やe-Tax装うフィッシング、控除や還付など口実 - アプリへ不正誘導
GitLab、旧ブランチ向けにセキュリティ更新 - クリティカル脆弱性を修正
Mozilla、ブラウザ最新版「Firefox 157」を公開 - 脆弱性76件を解消
アイデンティティ管理製品「SailPoint IdentityIQ」に深刻な脆弱性


