

暗号資産交換業者への不正送金対策を強化 - 金融庁ら
金融庁と警察庁は、犯罪により被害を受けた金銭が、犯罪者が管理する暗号資産交換業者の口座に対して送金されないよう、全国銀行協会をはじめとする金融機関の関連団体に対して対策を要請した。
インターネットバンキングにおける不正送金において暗号資産(仮想通貨)交換業者の金融機関口座宛てに送金されたり、架空請求詐欺や還付金詐欺で暗号資産交換業者の金融機関口座に送金させる被害が多発していることを受け、対策を強化したもの。
具体的には、暗号資産交換業者の金融機関口座に対し、送金元口座において名義人とは異なる依頼人名で送金しようとした場合に、振込や送金などの取引を拒否するよう金融機関へ要請。あわせて利用者に周知を図るよう求めた。
また法定通貨と暗号資産が換金される暗号資産交換業者においては、取引をモニタリングすることがリスクの低減に有効であるとして、暗号資産交換業者に対する不正な送金の監視を強化するとしている。
要請対象は、全国地方銀行協会、第二地方銀行協会、全国信用金庫協会、全国信用組合中央協会、全国労働金庫協会、ゆうちょ銀行、農林中央金庫、商工組合中央金庫。
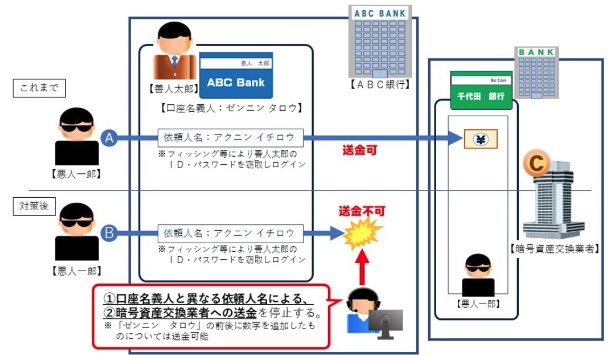
口座名義人と依頼人名が異なる場合、暗号資産(仮想通貨)交換業者への送金が不可となる(図:警察庁)
(Security NEXT - 2024/02/08 )
 ツイート
PR
関連記事
採用内定式の案内メールを誤送信、メアド流出 - 江戸川区
GMO「デスクトップクラウド」で侵害 - 利用者から金融口座の不正操作報告
「Apache Tomcat」に脆弱性8件 - 「クリティカル」評価の脆弱性も
運用環境に第三者が不正侵入、1年以上前の痕跡も - デジタルアーツ
「CAPCOM ID」で情報流出、パスワードの不正変更も - カプコン
Android版「Firefox」に暗号関連の脆弱性 - 修正版が公開
「Splunk Enterprise」に複数の脆弱性 - 修正版が公開
「PHP」脆弱性、2024年に兆候把握も修正難航 - 公開前に混乱
「PHP」に2件の深刻なRCE脆弱性 - アップデートを公開
「LiteLLM」に不正プログラム混入 - 認証情報漏洩やコード実行のおそれ


