

ウェブ閲覧中の「電話番号含む警告画面」に警戒を - サポート詐欺が猛威
「マルウェアに感染した」などと偽の警告画面を表示し、電話をかけさせて金銭などをだまし取る悪質な詐欺行為が横行している。ウェブサイトを閲覧している際に電話をかけるよう指示する表示が出ても、安易に応じないよう注意が呼びかけられている。
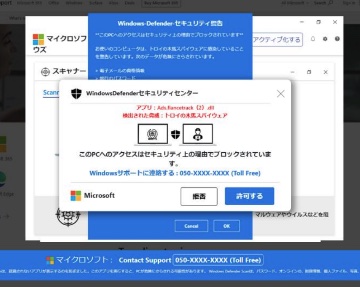
偽警告画面の1例(画像:ラック)
「偽セキュリティ警告」は、ウェブサイトなどを閲覧している際、実際はトラブルが発生していないにも関わらず、「マルウェアに感染した」などと警告画面に似せた画像を表示する詐欺の手口。
マイクロソフトやセキュリティベンダーなど著名企業の名をかたり、サポート窓口などを装う電話番号へ連絡を取るよう求め、言葉巧みに対応費用などと称して金銭をだまし取る。「サポート詐欺」などとも呼ばれている。
問題の「偽警告画面」は、攻撃者が設置したサイトや改ざん被害に遭ったサイト、ブラウザの通知機能など何らかの方法を用いて、攻撃者があらかじめ用意したウェブコンテンツを表示したものに過ぎないが、見た目をOSやセキュリティ製品が発した警告表示に似せたり、音声や警告音などを用いることで、あたかもトラブルが生じているかのように演出し、信じ込ませる。
偽警告による詐欺行為はこれまでも確認されているが、増加傾向にある。情報処理推進機構(IPA)によると2022年は過去最多となる2365件の相談があった。さらに1月には単月で過去最多となる401件の相談が寄せられている。

(Security NEXT - 2023/03/10 )
 ツイート
PR
関連記事
旧版「Apache Axis」に脆弱性、悪用も - 後継版などへ移行を
ウェブサーバ「nginx」に10件の脆弱性 - 一部で「PoC」が公開
複数の脆弱性に対処した「WordPress 7.1.5」が公開
米当局、脆弱性の悪用リストに4件を追加
理研「富岳」で侵害 - 窃取情報で他システムへの攻撃試行も
法人顧客向けサイトで顧客情報が閲覧可能に - 日本郵便
2026年3Qのセキュ相談、12.1%減 - 「不正ログイン」は高水準
年収や資産情報など個人情報流出の可能性 - 楽天証券
Oracle、のべ655件の修正パッチを公開 - 深刻な脆弱性も解消
「Puppet Enterprise」RCE脆弱性、悪用を確認 - 米当局が注意喚起


