

MS、月例パッチで脆弱性87件を修正 - 6件が公開済み
マイクロソフトは、10月の月例セキュリティ更新を公開し、87件の脆弱性を修正した。いずれも悪用は確認されていないが、すでに脆弱性6件は公開済みだという。
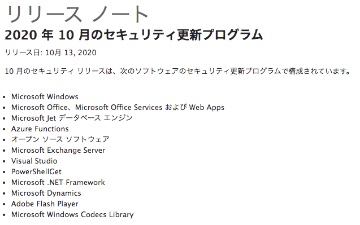
月例セキュリティ更新のリリースノート
今回のアップデートでは、CVEベースであわせて87件の脆弱性を修正。
「Windows」「Office」のほか、「Jetデータベースエンジン」「PowerShellGet」「Exchange Server」「Azure Functions」「Visual Studio」「.NET Framework」「Windows Codecs Library」「Microsoft Dynamics」などの脆弱性を解消した。さらに同日公開された「Adobe Flash Player」の脆弱性にも対処している。
脆弱性の最大深刻度を見ると、4段階中もっとも高い「緊急」とされる脆弱性が11件、次いで深刻度が高い「重要」が75件、さらに1段階低い「警告」が1件だった。
脆弱性によって影響は異なるが、22件の脆弱性に関しては、リモートよりコードを実行されるおそれがある。あわせて「権限の昇格」「サービス拒否」「情報漏洩」「なりすまし」「セキュリティ機能のバイパス」といった問題へ対処した。

(Security NEXT - 2020/10/14 )
 ツイート
関連リンク
PR
関連記事
ブラウザ最新版「Firefox 159」が公開 - 脆弱性167件を修正
「Adobe Campaign Classic」など4製品に脆弱性 - 「クリティカル」脆弱性も
Kubernetes向けツール「consul-k8s」に脆弱性 - 修正版が公開
「macOS」にセキュリティ更新 - 300件弱の脆弱性に対応
49システムで情報流出、横展開など確認 - ユミルリンク
「Chrome」で脆弱性52件を修正 - 4件が「クリティカル」
「Brotli」や「Adobe Commerce」「Magento」の脆弱性悪用を確認 - 米当局が注意喚起
「PHP2Shell」「HTTP2Shell」のいずれも影響 - 「PAN-OS」の修正版が順次公開
「PowerShell」に「Brotli」脆弱性を解消するアップデート
Windows版「PHP」にアップデート - 同梱「Brotli」を更新


