

「Autodesk FBX SDK」に複数のRCE脆弱性 - MS製品にも影響
「Autodesk FBX Software Development Kit」にリモートよりコードを実行されるおそれがある脆弱性が明らかとなった。オートデスクの複数製品のほか、マイクロソフトの「Office」や「Paint 3D」にも影響があり、アップデートがリリースされている。
「同2020.0」にバッファオーバーフローの脆弱性「CVE-2020-7080」や型の取り違いが生じる脆弱性「CVE-2020-7081」、解放後のメモリを使用するいわゆる「Use After Free」の脆弱性「CVE-2020-7082」、ヒープオーバーフローの脆弱性「CVE-2020-7085」など、あわせて6件の脆弱性が明らかとなったもの。
細工されたファイルを開くと、任意のコードを実行されたり、サービス拒否を引き起こすおそれがある。脆弱性の判明を受け、同社は影響を受けるアプリケーションのアップデートをリリースした。
同SDKは、マイクロソフトの「Windows 10」において標準で搭載されている「ペイント3D」や、「Office」にも実装されており、脆弱性の影響を受ける。マイクロソフトでは、同脆弱性へ対処するため、3Dコンテンツの処理方法を修正するアップデートを定例外でリリースした。
今回明らかとなった脆弱性は以下のとおり。
CVE-2020-1967
CVE-2020-7080
CVE-2020-7081
CVE-2020-7082
CVE-2020-7083
CVE-2020-7084
CVE-2020-7085
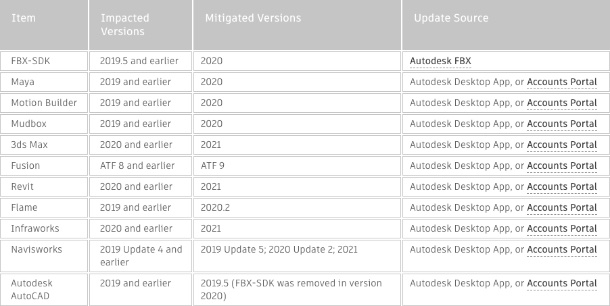
脆弱性の影響を受けるオートデスク製品
(Security NEXT - 2020/04/22 )
 ツイート
関連リンク
PR
関連記事
「Movable Type」に2件の脆弱性 - 修正版が公開
「Veeam Backup & Replication 12」に深刻な脆弱性 - 修正版が公開
リモートアクセス製品「SonicWall SMA1000シリーズ」に深刻なSSRF脆弱性
セキュリティリリース「WordPress 7.1.3」が公開 - 複数脆弱性を修正
「Chrome 155」公開 - 「クリティカル」4件含む247件を修正
複数のAtlassian製品が影響を受ける「クリティカル」脆弱性
JetBrains、6製品で脆弱性57件を修正 - 重要度「クリティカル」も
「FortiMail」のアップデートが提供開始 - ゼロデイ脆弱性を修正
米当局、脆弱性4件を「悪用脆弱性リスト」に追加 - 早期対応を要請
「NetScaler」のSAML構成にDoS脆弱性 - すでに悪用も


