

約300台のワーム感染や偽決済画面設置の原因は? - 実例を解説
教育機関のサーバがランサムウェアに感染した事例は、運用を委託していたベンダー経由で侵入されたものだった。
同教育機関では、リモートデスクトップによるアクセスを委託先に限定。業務を受託していたベンダーでは社内の管理用端末で運用を行っていた。
しかし、同管理用端末に対して外部より作業ができるよう、リモートデスクトップによる接続がされており、IPアドレスなどによるアクセス制御も行われておらず、ブルートフォース攻撃を受けて不正アクセスを許し、同端末経由で侵入、ランサムウェアの感染につながった。
IPAでは、修正プログラムの適用やアクセス制御など基本的な対策で防げた可能性が高い事例も少なくないと指摘。運用の不備で対策が遅れたり、放置されてしまうケースも存在し、事業計画やシステム構築の検討段階から、セキュリティに関する運用についても考慮しておく必要があるとして対策を呼びかけている。
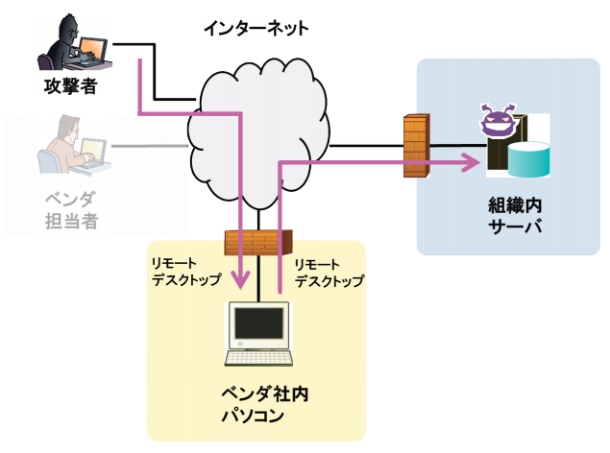
アクセス制限していたものの、サプライチェーン経由で侵入を許した(画像:IPA)

(Security NEXT - 2019/08/28 )
 ツイート
PR
関連記事
モンベルのグローバルサイトに不正アクセス - 個人情報流出の可能性
教員5人のアカウントに不正アクセス、スパムの踏み台に - 日大
女性向け情報サイトの管理画面に不正アクセス - ハルメクHD
川崎市施設のサイトに不正アクセス - サイト更新時に判明
不正アクセスでサイト改ざん、内部に個人情報 - コンサル会社
従業員アカウントが侵害、なりすましメールが送信 - ホテル運営会社
不正アクセスで約771万件の個人情報が流出 - ムラウチドットコム
熊本県の就職移住支援サイトが改ざん - 偽警告でサブスクアプリに誘導
クリエイティブ業界向け求人サービス「CINRA JOB」に不正アクセス
サイト改ざん被害、CMS脆弱性で - 東京都管工事工業協同組合


