

「第一暗証はワンタイムパスワードではございません」 - 三井住友銀かたるSMSに注意
三井住友銀行をかたるショートメッセージが送信されているとして、フィッシング対策協議会が注意を呼びかけた。
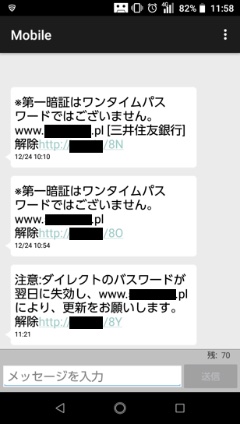
偽サイトへ誘導するSMS(画像:フィ対協)
問題のショートメッセージ(SMS)では、オンラインバンキングに関するエラーの通知に見せかけ、偽サイトに誘導。ログインパスワードなどをだまし取ろうとしていた。
最初に「第一暗証はワンタイムパスワードではございません」などとエラーの通知に見せかけたショートメッセージを繰り返し送信。さらにパスワードが翌日に失効するなどと不安を煽り、フィッシングサイトへ誘導。第一暗証の更新などと称して情報をだまし取ろうとしていた。
12月25日の時点でフィッシングサイトの稼働が確認されており、フィッシング対策協議会ではサイトの閉鎖に向けて調査をJPCERTコーディネーションセンターに調査を依頼。類似した攻撃へ注意するよう呼びかけている。
(Security NEXT - 2018/12/26 )
 ツイート
関連リンク
PR
関連記事
ジョブ管理製品「AutoSys Workload Automation」に深刻な脆弱性
「Chrome 158」で脆弱性204件に対処 - 6件が「クリティカル」
「Firefox 160.0.1」公開 - 動画再生関連など脆弱性2件を修正
従業員情報含むファイルをメールで誤送信 - 三菱ガス化学
防災製品部の出荷管理システムで侵害か - 古河電工グループ会社
太陽光発電遠隔監視サービスで侵害 - ポイント不正交換も
宝くじサイトやアプリに不正ログイン - パスワード不正変更も
証券会社かたる「フィッシング」 - 情報流出の通知なども偽装
「GitLab」に37件の脆弱性 - 重要度「High」が4件
「Go」のビルド関連機能に脆弱性 - 修正版が公開


