

MS、2018年最後の月例セキュリティ更新 - 一部脆弱性でゼロデイ攻撃も
Windowsカーネルにおいて権限の昇格が生じる「CVE-2018-8611」に関しては、すでに悪用が確認されている。また「.NET Framework」で明らかとなったサービス拒否の脆弱性「CVE-2018-8517」は公表済みだという。
今回のアップデートで修正された脆弱性は以下のとおり。
CVE-2018-8477
CVE-2018-8514
CVE-2018-8517
CVE-2018-8540
CVE-2018-8580
CVE-2018-8583
CVE-2018-8587
CVE-2018-8595
CVE-2018-8596
CVE-2018-8597
CVE-2018-8598
CVE-2018-8599
CVE-2018-8604
CVE-2018-8611
CVE-2018-8612
CVE-2018-8617
CVE-2018-8618
CVE-2018-8619
CVE-2018-8621
CVE-2018-8622
CVE-2018-8624
CVE-2018-8625
CVE-2018-8626
CVE-2018-8627
CVE-2018-8628
CVE-2018-8629
CVE-2018-8631
CVE-2018-8634
CVE-2018-8635
CVE-2018-8636
CVE-2018-8637
CVE-2018-8638
CVE-2018-8639
CVE-2018-8641
CVE-2018-8643
CVE-2018-8649
CVE-2018-8650
CVE-2018-8651
CVE-2018-8652
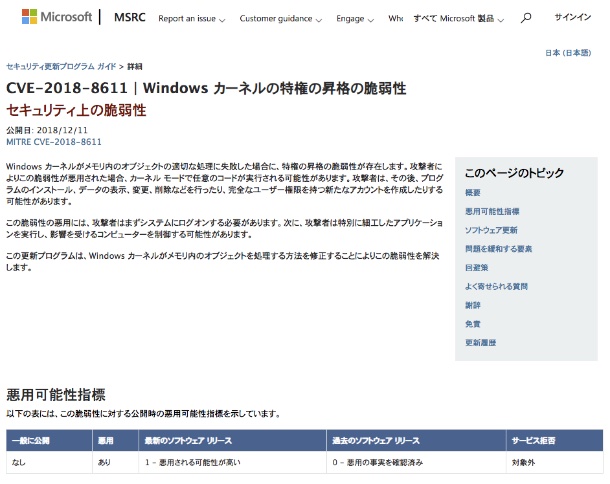
「CVE-2018-8611」のアドバイザリ

(Security NEXT - 2018/12/12 )
 ツイート
関連リンク
PR
関連記事
「Next.js」の画像生成モジュールにRCEにつながる脆弱性
Adobe、7件のセキュリティアドバイザリを公開
「PHP」に複数の脆弱性 - セキュリティアップデートが公開
「ServiceNow AI Platform」にSQLiなど複数脆弱性 - 修正版を提供
MSP向け管理ツール「ManageEngine OpManager MSP」に深刻な脆弱性 - 8月に修正済み
米CISA、「Adobe Commerce」「WSO2」の脆弱性悪用を警告
ウェブサーバ「nginx」の「HTTP/3」モジュールに脆弱性
「Apache Tomcat」のアップデートで脆弱性12件を解消
「NVIDIA Infrastructure Controller」に複数の脆弱性 - 「クリティカル」も
「Chrome 154」公開、108件のセキュリティ修正 - 「クリティカル」が11件


