

Ciscoのライセンス管理製品に深刻な脆弱性 - SQLiによりシェルの実行も可能に
Cisco Systemsが提供するライセンス管理製品「Cisco Prime License Manager(PLM)」に深刻な脆弱性が含まれていることが判明した。データベースの操作にくわえ、シェルを実行されるおそれもあるという。
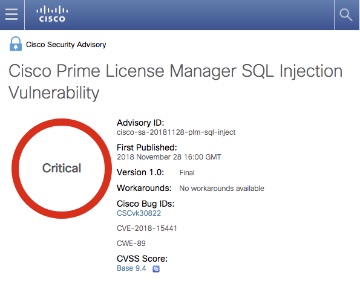
Cisco Systemsによるアドバイザリ
同製品のウェブフレームワークにおいて、リモートより悪用が可能となるSQLインジェクションの脆弱性「CVE-2018-15441」が明らかとなったもの。細工した「POSTリクエスト」により認証なしにSQLクエリを実行することが可能となるという。
脆弱性を悪用すると、データベースに含まれるデータを任意に変更したり、削除できることにくわえ、データベースのユーザー権限でシェルにアクセスすることが可能になるという。
「同11.0.1」および以降のバージョンに影響があるほか、一部「Cisco Unified Communications Manager」「Cisco Unity Connection」などを利用している場合も自動的にインストールされるおそれがある。
同社では脆弱性を修正した「同11.5.1」をリリース。アップデートを呼びかけている。また「Cisco Unified Communications Manager」「Cisco Unity Connection」については、「同12.0」以降に「Cisco Prime License Manager」は含まれておらず、影響を受けないとしている。
(Security NEXT - 2018/11/30 )
 ツイート
PR
関連記事
ブラウザ「Chrome」にセキュリティ更新 - 脆弱性32件を修正
WatchGuard製アクセスポイントに複数脆弱性 - 「クリティカル」も
「macOS」にアップデート - iOSで悪用の可能性ある脆弱性に対処
「iOS 26.7.1」公開、脆弱性を修正 - 特定個人への攻撃で悪用か
「SharePoint」「WordPress」など脆弱性5件の悪用を警告 - 米当局
「Citrix NetScaler」に複数脆弱性 - 2件で悪用を確認、侵害調査を
「Next.js」の画像生成モジュールにRCEにつながる脆弱性
Adobe、7件のセキュリティアドバイザリを公開
「PHP」に複数の脆弱性 - セキュリティアップデートが公開
「ServiceNow AI Platform」にSQLiなど複数脆弱性 - 修正版を提供


