

「Samba」に5件の脆弱性 - 制御奪取や情報漏洩のおそれ
「Samba」の開発チームは、複数の脆弱性を解消したセキュリティリリースを公開した。
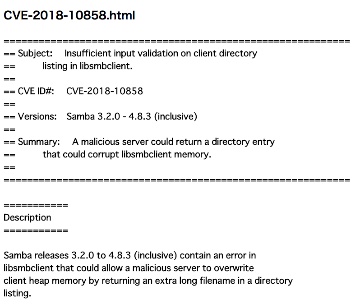
メモリ破壊が生じるおそれがある「CVE-2018-10858」
悪用されるとシステムの制御を奪われるおそれがある脆弱性をはじめ、複数の修正を実施したもの。
入力値の検証が不十分でメモリ破壊が生じるおそれがある「CVE-2018-10858」をはじめ、脆弱な認証プロトコルの許可「CVE-2018-01139」、サービス拒否に陥るおそれがある「CVE-2018-01140」「CVE-2018-10918」、情報漏洩の脆弱性「CVE-2018-10919 」など、あわせて5件の脆弱性が明らかとなっている。
開発チームでは、これら脆弱性を解消した「Samba 4.8.4」「同4.7.9」「同4.6.16」を用意。セキュリティ機関は、システム管理者や利用者に注意を呼びかけている。
(Security NEXT - 2018/08/15 )
 ツイート
関連リンク
PR
関連記事
Adobe、9製品で脆弱性を修正 - 21件が「クリティカル」
「MongoDB Server」にRCE脆弱性 - 修正版を公開
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も
Ivantiの5製品が脆弱性に対応 - 2製品に「クリティカル」
「Firefox 160」が公開 - 99件の脆弱性に対応
SAPが月例セキュリティ更新 - 「クリティカル」9件
Apple、macOSの脆弱性8件を修正 - 「iMessage」覗き見などに対応
MS、月例更新で脆弱性1000件超に対応 - 一部で悪用確認
MSが定例外パッチ、「.NET」脆弱性を修正 - Brotli問題などに対応
「FortiOS」に複数の脆弱性 - 3件が重要度「クリティカル」


