

MS、ゼロデイ脆弱性の修正含む月例パッチを公開 - 公開済み定例外パッチにも注意を
マイクロソフトは、2018年1月の月例セキュリティ更新を公開し、「Adobe Flash Player」に関する脆弱性を除き、CVEベースで23件の脆弱性に対処した。ただし、1月3日にも脆弱性32件を修正する定例外のパッチを公開しており、あわせて注意が必要だ。
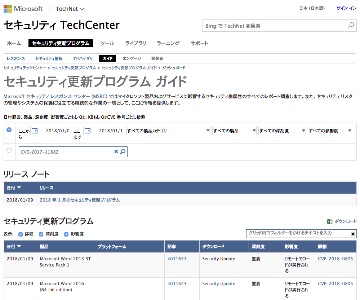
マイクロソフトのセキュリティ更新プログラムガイド
今回のアップデートでは、「Windows」や同社ブラウザの「Internet Explorer」「Microsoft Edge」をはじめ、「Office」「SQL Server」「.NET Framework」「.NET Core」「ASP.NET Core」「Chakra Core」に関する脆弱性を修正した。
脆弱性の最大深刻度は、4段階中もっとも高い「緊急」の脆弱性が1件。次いで深刻度が高い「重要」が20件。「警告」「注意」がそれぞれ1件だった。
脆弱性によって影響は異なるが、悪用されると、リモートからのコード実行や権限の昇格のほか、セキュリティ機能のバイパス、サービス拒否、情報漏洩、改ざん、なりすましなどが生じるおそれがある。

(Security NEXT - 2018/01/10 )
 ツイート
関連リンク
PR
関連記事
「Barracuda ESG」に深刻な脆弱性 - 連鎖でroot取得のおそれ
「Chrome 157」で脆弱性213件を修正 - 「クリティカル」は7件
「WordPress」更新機能のRCE脆弱性 - 悪用に米当局が注意喚起
QNAP、脆弱性「PHP2Shell」へ順次対応 - 「NDR」向け更新は準備中
DB管理ツール「pgAdmin 4」に複数脆弱性 - 2件は「クリティカル」
「ServiceNow」にクリティカル脆弱性 - 修正版が公開
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開
「Ivanti Connect Secure」に追加脆弱性2件 - 連鎖攻撃を確認
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も
「PHP2Shell」汎用的なRCEは当面困難との分析 - 油断は禁物、他脆弱性との連鎖も


