

「Samba」に複数の脆弱性 - 早急にアップデートを
「Samba」に複数の脆弱性が含まれることがわかった。開発チームは、脆弱性を解消するセキュリティアップデートをリリースし、できる限り早急に適用するよう呼びかけている。
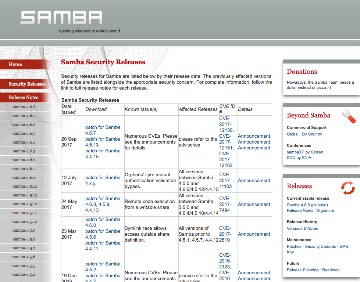
セキュリティアップデートをリリースした「Samba」
同ソフトウェアにおいて、署名を強制できず、攻撃者に接続を奪われる脆弱性「CVE-2017-12150」など3件の脆弱性が判明したもの。
「CVE-2017-12151」では、SMBv3においてDFSリダイレクト経由のアクセスにおいて暗号化が継続せず、マンインザミドル攻撃を受けるおそれがある。
また、SMBv1においてメモリの内容が漏洩する脆弱性「CVE-2017-12163」が明らかとなった。
開発グループでは、これら脆弱性の緩和策を示すとともに、脆弱性を解消した「同4.6.8」「同4.5.14」「同4.4.16」をリリース。
アップデートの実施やパッチの供給など、システム管理者やベンダーに対して、できるだけ早く対応を講じるよう呼びかけている。
(Security NEXT - 2017/09/21 )
 ツイート
関連リンク
PR
関連記事
ジョブ管理製品「AutoSys Workload Automation」に深刻な脆弱性
「Chrome 158」で脆弱性204件に対処 - 6件が「クリティカル」
「Firefox 160.0.1」公開 - 動画再生関連など脆弱性2件を修正
「GitLab」に37件の脆弱性 - 重要度「High」が4件
「Go」のビルド関連機能に脆弱性 - 修正版が公開
ストレージ製品「Dell PowerStore」の複数の脆弱性
「Apache TomEE」が脆弱性38件に対処 - 対象モジュールの削除も
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
「FortiMail」に深刻な脆弱性 - 10月の更新で対応


