

「BIND 9」にリモートからの攻撃可能な脆弱性 - 異常終了のおそれ
「BIND 9」において、サービスが停止するおそれがある脆弱性が含まれていることが明らかになった。リモートより攻撃が可能であり、関連機関では、アップデートなど対策を講じるよう注意を呼びかけている。
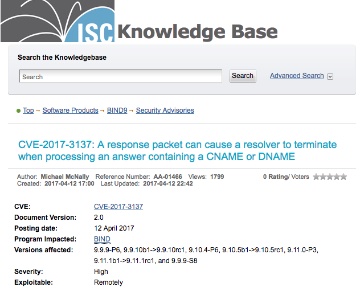
重要度「高」の「CVE-2017-3137」(画像:ISC)
DNS応答の処理など、あわせて3件の脆弱性が含まれていることが判明したもの。
脆弱性の重要度が「高(High)」とされる「CVE-2017-3137」は、リモートより攻撃が可能な脆弱性。
「CNAME」や「DNAME」レコードの応答処理に問題があると異常終了するおそれがあるという。
また重要度が「中(Medium)」と1段階低いが、DNS64と特定オプションを有効化した場合に影響を受ける「CVE-2017-3136」や、制御チャンネルにおける入力処理に関連する脆弱性「CVE-2017-3138」についても明らかになっている。
ISCでは、これら脆弱性を解消した「同9.11.0-P5」「同9.10.4-P8」「同9.9.9-P8」をリリース。日本レジストリサービス(JPRS)をはじめ、関連機関では、アップデートを利用者へ呼びかけている。
(Security NEXT - 2017/04/13 )
 ツイート
関連リンク
PR
関連記事
HPEのネットワーク管理製品に複数脆弱性 - 「クリティカル」3件
遠隔サポート製品「SolarWinds Dameware」に複数の脆弱性
Apple製品の脆弱性悪用を確認 - 米当局が注意喚起
「Ruby on Rails」にアップデート - 脆弱性21件を修正
Linuxカーネル、IPv4のTCP接続処理に深刻な脆弱性 - 実証報告も
管理製品「SonicWall GMS」に深刻な脆弱性 - 修正版提供なし
「Barracuda ESG」に深刻な脆弱性 - 連鎖でroot取得のおそれ
「Chrome 157」で脆弱性213件を修正 - 「クリティカル」は7件
「WordPress」更新機能のRCE脆弱性 - 悪用に米当局が注意喚起
QNAP、脆弱性「PHP2Shell」へ順次対応 - 「NDR」向け更新は準備中


