

深刻な脆弱性に対処した「Adobe Flash Player」のアップデート - 72時間以内に更新を
Adobe Systemsは、「Adobe Flash Player」のセキュリティアップデートを公開し、深刻な脆弱性を解消した。72時間以内のアップデートを呼びかけている。
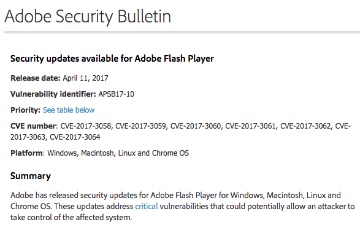
7件の脆弱性へ対処したAdobe Systems
今回のアップデートは、メモリ破壊や解放後のメモリへアクセスする「use after free」など、CVEベースで7件の脆弱性へ対応したもの。
脆弱性を悪用された場合、システムの制御を奪われるおそれがあるという。
同社は、「Windows」「Mac OS」「Linux」およびブラウザ同梱版に対して最新版となる「同25.0.0.148」を用意した。

(Security NEXT - 2017/04/12 )
 ツイート
関連リンク
PR
関連記事
Linuxカーネル、IPv4のTCP接続処理に深刻な脆弱性 - 実証報告も
「Barracuda ESG」に深刻な脆弱性 - 連鎖でroot取得のおそれ
「Chrome 157」で脆弱性213件を修正 - 「クリティカル」は7件
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開
「WordPress」更新機能のRCE脆弱性 - 悪用に米当局が注意喚起
「Ruby on Rails」にアップデート - 脆弱性21件を修正
IBMの音声処理製品に深刻な脆弱性 - 任意コード実行のおそれ
「Firefox」のレイアウト処理に脆弱性 - 「同159.0.1」で修正
WatchGuardの多要素認証製品に脆弱性 - 「クリティカル」も


