

Adobe、電子書籍ビューワのアップデートを公開 - 脆弱性9件を修正
Adobe Systemsは、電子書籍の閲覧、管理ソフト「Adobe Digital Editions」のセキュリティアップデートを公開した。
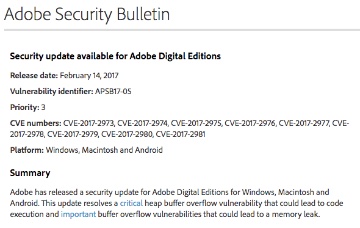
9件の脆弱性を解消したAdobe Systems
「Windows」「Mac OS、および「Android」向けに同ソフトのアップデートとなる「同4.5.4」をリリースしたもの。同バージョン以前に含まれるあわせて9件の脆弱性を修正した。
修正には深刻なバッファオーバーフローの脆弱性が含まれており、悪用された場合、システムの制御を奪われるおそれがあるという。またメモリリークが生じる問題なども解消した。
悪用は確認されておらず、同社では適用優先度を3段階中もっとも低い「3」にレーティング。任意のタイミングでアップデートするようアナウンスしている。
今回アップデートで修正した脆弱性は以下のとおり。
CVE-2017-2973
CVE-2017-2974
CVE-2017-2975
CVE-2017-2976
CVE-2017-2977
CVE-2017-2978
CVE-2017-2979
CVE-2017-2980
CVE-2017-2981
(Security NEXT - 2017/02/15 )
 ツイート
PR
関連記事
「Apache OFBiz」にRCE脆弱性 - 修正版がリリース
「iOS」にアップデート - Bluetoothやグループチャットの脆弱性を修正
「NetScaler ADC/Gateway」に複数の「クリティカル」脆弱性
「GitLab」がアップデート - 「クリティカル」脆弱性に対応
「Git」に複数の脆弱性 - アップデートをリリース
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
Synology製NAS向けOS「DSM」に脆弱性 - 「クリティカル」も
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Adobe、9製品で脆弱性を修正 - 21件が「クリティカル」
「MongoDB Server」にRCE脆弱性 - 修正版を公開


