

2段階で情報をだまし取る「偽Amazon」に注意 - サインインしたように見せかけクレカ情報を追加要求
「Amazon」の利用者を標的にしたフィッシング攻撃が確認されたとして、関連機関では注意を呼びかけている。
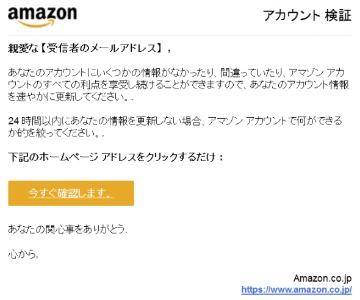
確認されたフィッシングメール(画像:フィ対協)
フィッシング対策協議会によれば、今回確認されたフィッシングメールは、「アカウント 検証」という件名で流通。
メールの本文では、利用者のアカウント情報に不備があるかのように説明し、24時間以内にアカウント情報を更新するよう要求する。
自動翻訳などを用いて作製されたと見られ、一部に意味が通じない不自然な日本語の記載も見られた。くわえてHTMLメールにより、本文中には「いますぐ確認します」と書かれたボタンを配置。クリックすると偽サイトに誘導される。
誘導先の偽サイトで誤ってアカウント情報を送信してしまうと、サインインが成功させたように見せかけ、別のページへ遷移。アカウントが一時的に無効となっているとだまし、さらにクレジットカードの情報を入力するよう求められるという。
11月8日11時半の時点で稼働が確認されており、フィッシング対策協議会では、サイトのテイクダウンに向けてJPCERTコーディネーションセンターへ調査を依頼した。
「Amazon」を狙ったフィッシング攻撃は、9月にも確認されており、今後も類似の攻撃が発生する可能性がある。同協議会ではインターネット利用者に注意を喚起するとともに、類似したフィッシングサイトを見かけた場合は情報を提供するよう求めている。
(Security NEXT - 2016/11/08 )
 ツイート
関連リンク
PR
関連記事
個人情報が流出、顧客宛のなりすましメールに過去の注文情報 - ムーンスター
JPAAWG 9th General Meeting、11月に都内でハイブリッド開催
フィッシング攻撃の報告数が増加 - 悪用URLは減少
アプリや通販サイト会員の個人情報が流出 - MrMax
「焼肉きんぐ」アプリの会員情報が流出 - 原因など詳細を調査
税務署やe-Tax装うフィッシング、控除や還付など口実 - アプリへ不正誘導
教員5人のアカウントに不正アクセス、スパムの踏み台に - 日大
理工学部教職員がフィッシング被害、不審メールが送信 - 日大
フィッシング攻撃の報告数は減少 - 悪用URLは増加傾向
複数顧客にフィッシングメール、注文情報が流出か - 酒類販売事業者


