

MS月例パッチがリリース、脆弱性37件を解消 - 脆弱性4件がすでに悪用
日本マイクロソフトは、10月の月例セキュリティ更新を公開し、10件の問題に対処した。重複を除き、あわせて37件の脆弱性が修正されたが、そのうち4件の脆弱性において、すでに悪用が確認されている。
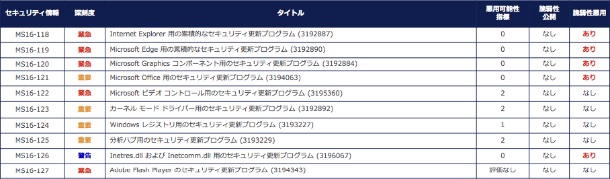
10月の月例更新で10件の問題へ対処。半数ですでに悪用が発生している(表:MS)
今回の修正で最大深刻度が「緊急」とされる更新は、「Adobe Flash Player」の脆弱性「APSB16-32」へ対応した「MS16-127」を含む5件。このうち3件において、すでに脆弱性の悪用が確認されている。
「MS16-118」として「Internet Explorer」に関する脆弱性11件に対応。このうち情報漏洩が生じる脆弱性「CVE-2016-3298」については悪用が確認されている。「Windows Vista」「Windows Server 2008」の一部環境では、「MS16-118」による対応では不十分で、「MS16-126」をあわせて適用する必要がある。
「Microsoft Edge」に関しても、リモートでコードを実行されるおそれがある「CVE-2016-7189」がすでに悪用されており、「MS16-119」にて修正した。
一方「MS16-120」では、「Microsoft Graphics」においてリモートでコードを実行されるゼロデイ脆弱性「CVE-2016-3393」に対処した。また悪用は確認されていないが、「Microsoftビデオコントロール」向けの更新「MS16-122」も「緊急」に指定されている。

(Security NEXT - 2016/10/12 )
 ツイート
PR
関連記事
「Veeam Backup & Replication 12」に深刻な脆弱性 - 修正版が公開
リモートアクセス製品「SonicWall SMA1000シリーズ」に深刻なSSRF脆弱性
セキュリティリリース「WordPress 7.1.3」が公開 - 複数脆弱性を修正
「Chrome 155」公開 - 「クリティカル」4件含む247件を修正
複数のAtlassian製品が影響を受ける「クリティカル」脆弱性
JetBrains、6製品で脆弱性57件を修正 - 重要度「クリティカル」も
「FortiMail」のアップデートが提供開始 - ゼロデイ脆弱性を修正
米当局、脆弱性4件を「悪用脆弱性リスト」に追加 - 早期対応を要請
「NetScaler」のSAML構成にDoS脆弱性 - すでに悪用も
「cPanel & WHM」に3件の脆弱性 - いずれも「クリティカル」


