

「BIND 9」が異常終了する脆弱性 - 修正パッチが公開
「BIND 9」が、異常終了する可能性がある脆弱性が明らかとなった。設定によって影響を受ける場合があり、関連機関ではアップデートを呼びかけている。
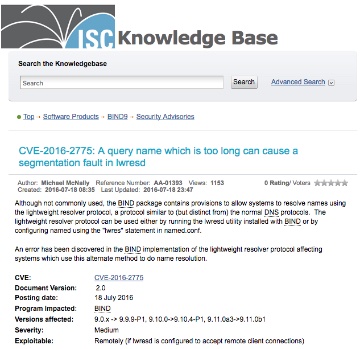
ISCによるアナウンス
問題の脆弱性「CVE-2016-2775」は、細工された名前解決リクエストを受信するとサービスが停止するおそれがある脆弱性。リモートより攻撃を受けるおそれがある。Internet Systems Consortiumによる深刻度のレーティングは「Medium」。
脆弱性は、「同9.10.4-P1」から「9.10.0」、「同9.9.9-P1」から「9.0.x」に存在しており、UDP 921番ポートを利用する「lightweight resolverプロトコル」を有効にした場合に影響を受ける。同プロトコルは、デフォルトでは「無効」になっているという。
ISCでは、脆弱性を解消した「同BIND 9.10.4-P2」「同9.9.9-P2」を公開。日本レジストリサービス(JPRS)などをはじめ、関連機関ではアップデートを利用者へ呼びかけている。
(Security NEXT - 2016/07/19 )
 ツイート
関連リンク
PR
関連記事
「Apache OFBiz」にRCE脆弱性 - 修正版がリリース
「iOS」にアップデート - Bluetoothやグループチャットの脆弱性を修正
「NetScaler ADC/Gateway」に複数の「クリティカル」脆弱性
「GitLab」がアップデート - 「クリティカル」脆弱性に対応
「Git」に複数の脆弱性 - アップデートをリリース
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
Synology製NAS向けOS「DSM」に脆弱性 - 「クリティカル」も
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Adobe、9製品で脆弱性を修正 - 21件が「クリティカル」
「MongoDB Server」にRCE脆弱性 - 修正版を公開


