

「Adobe Acrobat/Reader」に深刻な脆弱性 - アップデートがリリース
Adobe Systemsは、深刻な脆弱性に対処した「Adobe Acrobat」「Adobe Reader」向けのセキュリティアップデート「APSB16-09」をリリースした。悪用などは確認されていない。
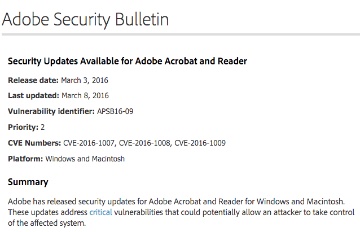
アップデートを公開したAdobe Systems
今回のアップデートは、メモリ破壊の脆弱性など3件の脆弱性へ対処したもの。脆弱性が悪用された場合、システムの制御を奪われるおそれがある。同社では、最新版として「同15.010.20060」「同15.006.30121」「同11.0.15」を公開した。
緊急度は4段階中もっとも高い「クリティカル」に指定。一方、脆弱性の悪用は確認されておらず、過去の攻撃パターンなどを踏まえた適用優先度は、3段階中2番目となる「2」にレーティングしており、30日以内を目安に適用を呼びかけている。
今回修正した脆弱性は以下のとおり。
CVE-2016-1007
CVE-2016-1008
CVE-2016-1009
(Security NEXT - 2016/03/09 )
 ツイート
PR
関連記事
Apple、macOSの脆弱性8件を修正 - 「iMessage」覗き見などに対応
MS、月例更新で脆弱性1000件超に対応 - 一部で悪用確認
MSが定例外パッチ、「.NET」脆弱性を修正 - Brotli問題などに対応
「FortiOS」に複数の脆弱性 - 3件が重要度「クリティカル」
Windows版「Zoom Workplace」に脆弱性 - 「クリティカル」も
米当局、悪用確認脆弱性4件に注意喚起 - 「IBM Aspera Faspex」など影響
ID管理基盤「OpenAM」に複数の「クリティカル」脆弱性
「Roundcube」に複数の脆弱性 - 更新を強く推奨
「Chrome」にセキュリティアップデート - ゼロデイ脆弱性に対応
NASでも利用されるメディアサーバを狙った脆弱性攻撃に注意


