

BIND 9に影響範囲が広い深刻な脆弱性 - DoS攻撃受けるおそれ
BIND 9に深刻な脆弱性「CVE-2015-5477」が含まれることが明らかとなった。影響範囲が広く、Internet Systems Consortium(ISC)やセキュリティ機関がアップデートを呼びかけている。
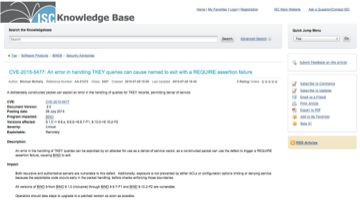
アドバイザリを公開したISC
今回明らかとなった「CVE-2015-5477」は、TKEYリソースレコードの取り扱いに不具合があり、リモートより細工を施したリクエストを受けるとサービス拒否に陥る脆弱性。深刻度は「クリティカル」。
BIND 9.1.0以降の権威DNSサーバ、キャッシュDNSサーバ、いずれも影響を受けるとされており、「TKEY」を使用していない場合も攻撃を受けるおそれがある。設定変更などによる緩和策はないという。
脆弱性を修正したアップデート「同9.10.2-P3」「同9.9.7-P2」が公開されており、ISCや日本レジストリサービス(JPRS)など関連機関では、最新版へ更新するよう呼びかけている。
(Security NEXT - 2015/07/29 )
 ツイート
関連リンク
PR
関連記事
特定環境の「OpenSSH」に認証回避のおそれ - 「Alpine Linux」など影響
データ連携基盤「Airbyte」に脆弱性 - 悪用も確認
ID管理基盤「OpenAM」に複数の「クリティカル」脆弱性
「SonicOS」のSSL VPNに認証回避の脆弱性 - 悪用報告も
NVIDIAのAIエージェント開発支援ツールに深刻な脆弱性
Linuxカーネル、IPv4のTCP接続処理に深刻な脆弱性 - 実証報告も
「Barracuda ESG」に深刻な脆弱性 - 連鎖でroot取得のおそれ
「Chrome 157」で脆弱性213件を修正 - 「クリティカル」は7件
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開


